


Il 29 ottobre 2026 il Consiglio dell’Unione europea ha adottato all’unanimità, con il voto favorevole di tutti i 27 Stati membri, le proprie posizioni in prima lettura sulla terza direttiva sui servizi di pagamento (PSD3) e sul nuovo regolamento sui servizi di pagamento (Payment Services Regulation, PSR).

I due provvedimenti costituiscono il nucleo del Payment Services Package presentato dalla Commissione europea nel giugno 2023 per aggiornare la disciplina della PSD2, adeguandola all’evoluzione dei pagamenti digitali, ai nuovi modelli di servizio e alle criticità emerse nella prevenzione delle frodi e nell’applicazione delle regole sull’open banking.
Il voto del Consiglio consolida il compromesso raggiunto con il Parlamento europeo, ma non conclude ancora formalmente il procedimento legislativo. L’adozione definitiva richiede il completamento della seconda lettura parlamentare, seguito dalla pubblicazione dei due atti nella Gazzetta ufficiale dell’Unione europea.
La revisione interviene su un insieme di materie più ampio rispetto alla sicurezza dei pagamenti. Ridisegna il regime degli istituti di pagamento e di moneta elettronica, rafforza gli obblighi di vigilanza, disciplina l’accesso alle infrastrutture e introduce responsabilità per alcuni soggetti tecnologici che partecipano alla prestazione dei servizi di pagamento.
Indice degli argomenti
Dal 2023 al 29 ottobre 2026: il percorso legislativo di PSD3 e PSR
Il 28 giugno 2023 la Commissione europea ha presentato due proposte legislative complementari: una nuova direttiva sui servizi di pagamento e un regolamento destinato a raccogliere le regole di comportamento applicabili ai prestatori di servizi di pagamento (Payment Service Providers, PSP).
Il Parlamento europeo ha adottato le proprie posizioni in prima lettura il 23 aprile 2024. Il Consiglio ha definito il proprio mandato negoziale nel giugno 2025 e i triloghi, le negoziazioni interistituzionali fra Parlamento, Consiglio e Commissione, sono iniziati il 9 luglio dello stesso anno.
Il trilogo politico conclusivo si è tenuto a Strasburgo il 26 novembre 2025. Il compromesso è stato successivamente sottoposto a verifiche tecniche e giuridico-linguistiche. Il 22 aprile 2026 il Comitato dei rappresentanti permanenti degli Stati membri (Coreper) lo ha approvato, seguito il 5 maggio dalla commissione per i problemi economici e monetari del Parlamento europeo (ECON).
Il 13 maggio 2026 la presidente della commissione ECON ha comunicato al Consiglio che avrebbe raccomandato all’assemblea plenaria di accettare, in seconda lettura e senza emendamenti, la posizione del Consiglio, purché conforme al compromesso concordato e sottoposta alla revisione giuridico-linguistica.
La successiva adozione delle posizioni in prima lettura da parte del Consiglio, il 29 ottobre 2026, rappresenta un passaggio formale di un accordo il cui contenuto era stato definito nei mesi precedenti. I risultati delle votazioni, pubblicati il 30 ottobre, attestano per entrambi gli atti 27 voti favorevoli, nessun voto contrario e nessuna astensione[1].
Perché una direttiva e un regolamento
La scelta di suddividere il nuovo quadro normativo fra due strumenti risponde a un problema emerso dalla valutazione della PSD2: le differenze di recepimento e di applicazione nei diversi Stati membri hanno prodotto condizioni regolamentari non sempre uniformi e, in alcuni casi, opportunità di arbitraggio normativo.
La PSD3 conserva la forma della direttiva per disciplinare principalmente l’autorizzazione, i requisiti prudenziali, l’organizzazione e la vigilanza degli istituti di pagamento. Le sue disposizioni dovranno essere recepite negli ordinamenti nazionali.
Il PSR raccoglie invece le regole uniformi sull’esercizio dei servizi di pagamento, sui rapporti con gli utenti, sull’autenticazione, sull’open banking, sulla responsabilità e sulla trasparenza. In quanto regolamento, sarà direttamente applicabile negli Stati membri secondo le decorrenze previste.
La ripartizione introduce anche un altro cambiamento: la direttiva 2009/110/CE sulla moneta elettronica, nota come EMD2, viene abrogata e la sua disciplina viene integrata nel nuovo impianto, preservando le specificità dell’emissione e del rimborso della moneta elettronica[2].
In questo articolo, scritto a ridosso della posizione assunta dal Consiglio UE il 29 ottobre 2026, analizziamo le principali aree di attenzione di PSD3 e PSR, per ognuna delle quali proponiamo un’interpretazione che, se confermata, troverà vigore nei testi promulgati, allorquando saranno entrambi pubblicati in Gazzetta Ufficiale dell’Unione Europea.

PSD3: autorizzazione, salvaguardia dei fondi e vigilanza
La PSD3 disciplina principalmente le condizioni alle quali gli istituti di pagamento possono essere autorizzati e operare nel mercato europeo, nonché i requisiti prudenziali, organizzativi e di vigilanza applicabili alle loro attività.
Le quattro aree considerate sono la protezione dei fondi dei clienti, con l’aggiornamento delle regole di safeguarding; l’outsourcing, con le condizioni per esternalizzare funzioni operative; i poteri di vigilanza e sanzionamento, per rafforzare il controllo sulle attività degli istituti; l’emissione di moneta elettronica, con l’integrazione degli attuali istituti di moneta elettronica nel regime degli istituti di pagamento.
Protezione dei fondi dei clienti
L’articolo 9 della PSD3 rafforza la disciplina del safeguarding, cioè l’insieme delle misure che gli istituti di pagamento devono adottare per proteggere i fondi ricevuti dagli utenti e impedire che vengano confusi con quelli dell’istituto.
La salvaguardia può essere realizzata mediante segregazione patrimoniale oppure attraverso una polizza assicurativa o una garanzia equivalente. Nel caso della segregazione, i fondi che non siano stati trasferiti entro la fine del giorno lavorativo successivo alla loro ricezione devono essere depositati in conti separati presso istituti di credito o, a discrezione della banca centrale interessata, presso quest’ultima, oppure investiti in attività sicure, liquide e a basso rischio.
La disciplina richiede che i fondi siano protetti, secondo il diritto nazionale applicabile, dalle pretese degli altri creditori dell’istituto in caso di insolvenza. Sono previsti obblighi informativi verso gli utenti riguardo alle misure di salvaguardia adottate e alla localizzazione dei fondi.
Un aspetto operativo riguarda i fondi detenuti nei conti di regolamento dei sistemi di pagamento designati ai sensi della direttiva 98/26/CE. Il testo ammette, a determinate condizioni, che tali fondi siano considerati salvaguardati, riducendo la necessità di duplicare la liquidità utilizzata per il regolamento dei pagamenti.
La disposizione richiede agli istituti una gestione puntuale dei saldi, delle riconciliazioni e dei rischi di concentrazione. La protezione degli utenti dipenderà dall’effettiva separazione patrimoniale e dall’operatività delle procedure previste nei diversi ordinamenti nazionali.
Il ruolo dell’EBA. L’articolo 9, paragrafo 8, attribuisce all’Autorità bancaria europea il compito di elaborare progetti di standard tecnici regolamentari (Regulatory Technical Standards, RTS) sulle misure di safeguarding. Gli RTS dovranno precisare, fra l’altro, la segregazione, l’identificazione dei fondi protetti, la riconciliazione e il calcolo degli importi da salvaguardare, nonché le misure per mitigare il rischio di concentrazione e le condizioni applicabili ai conti di regolamento.
Il termine previsto per la presentazione alla Commissione è di 12 mesi dall’entrata in vigore della PSD3[3].
Outsourcing delle funzioni operative
Gli articoli 21 e 22 della PSD3 disciplinano l’esternalizzazione delle funzioni operative degli istituti di pagamento.
L’affidamento di attività a fornitori esterni deve essere comunicato alle autorità competenti. Quando riguarda funzioni operative importanti, l’esternalizzazione non può compromettere in misura significativa il controllo interno dell’istituto, la continuità dei servizi o la capacità delle autorità di verificarne la conformità normativa.
Il carattere importante di una funzione è determinato dalle conseguenze che un suo malfunzionamento potrebbe produrre sulla permanenza dei requisiti autorizzativi, sulla situazione finanziaria o sulla continuità dei servizi di pagamento.
La responsabilità rimane in capo all’istituto anche quando l’attività è affidata a un soggetto terzo. Questo principio interessa, fra gli altri, i servizi di processing, le piattaforme tecnologiche e le componenti operative utilizzate nell’autenticazione.
La PSD3 richiama espressamente il regolamento DORA sulla resilienza operativa digitale. I due quadri devono essere letti congiuntamente, evitando duplicazioni negli adempimenti, ma tenendo distinti gli obblighi relativi all’esternalizzazione delle funzioni di pagamento da quelli specificamente applicabili ai servizi ICT.
Il ruolo dell’EBA. Gli articoli 21 e 22 non introducono uno specifico mandato per nuovi RTS sull’outsourcing. Rimangono rilevanti il quadro EBA applicabile in materia, nei limiti del suo ambito soggettivo e oggettivo, e le disposizioni di DORA. Per l’outsourcing degli elementi della SCA, invece, l’articolo 97 del PSR attribuisce all’EBA un mandato tecnico specifico[4].
Nuovi poteri di vigilanza e sanzionamento
La PSD3 disciplina, negli articoli 23-32, le competenze delle autorità incaricate dell’autorizzazione e della vigilanza prudenziale degli istituti di pagamento.
L’articolo 24 attribuisce alle autorità poteri di richiesta di informazioni, ispezione, intervento sui requisiti patrimoniali, imposizione di misure correttive e limitazione di attività che espongano l’istituto a rischi eccessivi.
L’azione di vigilanza deve rimanere proporzionata alla natura e all’entità dei rischi. La disciplina regola anche la cooperazione fra le autorità degli Stati membri, particolarmente rilevante quando un istituto opera attraverso succursali o agenti in diversi mercati nazionali.
Il PSR completa il quadro con disposizioni sull’enforcement, sui provvedimenti e sulle sanzioni applicabili alla violazione delle regole di comportamento.
Dal punto di vista degli operatori, la maggiore armonizzazione mira a ridurre le differenze applicative che hanno caratterizzato la PSD2. La concreta convergenza dipenderà anche dall’attività delle autorità nazionali e dagli strumenti tecnici e interpretativi che saranno sviluppati a livello europeo.
Il ruolo dell’EBA. L’articolo 29 della PSD3 richiede RTS sullo scambio di informazioni e sulla cooperazione fra autorità degli Stati membri d’origine e ospitanti. Nel PSR, l’EBA riceve inoltre compiti di raccolta e comparazione dei dati sulle sanzioni e poteri temporanei di intervento su determinati servizi o strumenti di pagamento, alle condizioni stabilite dall’articolo 113.
Emissione di moneta elettronica: l’abrogazione della EMD2 e l’assenza di una EMD3
La PSD3 abrogherà espressamente la direttiva 2009/110/CE, conosciuta come seconda direttiva sulla moneta elettronica (Electronic Money Directive 2, EMD2).
La previsione è contenuta nell’articolo 48 della PSD3, che dispone l’abrogazione sia della EMD2 sia della PSD2 a decorrere dal ventunesimo mese successivo all’entrata in vigore della nuova direttiva.
Poiché al 30 ottobre 2026 la PSD3 non è ancora stata definitivamente adottata e pubblicata nella Gazzetta ufficiale dell’Unione europea, non è possibile individuare la data di calendario in cui l’abrogazione diventerà effettiva.
Il legislatore europeo non ha previsto una terza direttiva autonoma sulla moneta elettronica. Non ci sarà dunque una EMD3 come atto legislativo separato: le disposizioni precedentemente contenute nella EMD2 confluiranno nella PSD3 e nel PSR, secondo la distinzione fra regime prudenziale e regole sull’esercizio dei servizi.
La scelta nasce dalla progressiva convergenza fra le attività degli istituti di pagamento (Payment Institutions, PI) e degli istituti di moneta elettronica (Electronic Money Institutions, EMI).
La PSD3 integra gli EMI nella categoria degli istituti di pagamento, conservando requisiti specifici per l’emissione di moneta elettronica. L’allegato I della direttiva identifica espressamente l’emissione di moneta elettronica come servizio di pagamento, al punto 8.
Sul piano prudenziale, l’articolo 5 prevede un capitale iniziale minimo di 250.000 euro per la prestazione di tale servizio, ferma restando l’applicazione dei requisiti patrimoniali complessivi previsti dalla direttiva.
L’abrogazione della EMD2 non comporterà la cessazione automatica delle autorizzazioni degli EMI esistenti. L’articolo 44 della PSD3 introduce un regime transitorio che consente agli istituti già autorizzati di continuare l’attività, a determinate condizioni, fino al ventisettesimo mese dall’entrata in vigore della nuova direttiva.
Durante questo periodo, le autorità competenti dovranno verificare la conformità ai nuovi requisiti. Il testo consente anche un’autorizzazione automatica come istituto di pagamento quando l’autorità disponga delle evidenze necessarie per accertare tale conformità.
Per gli attuali EMI sarà necessario verificare i requisiti patrimoniali, l’assetto organizzativo, il regime di safeguarding e l’eventuale presenza di servizi ulteriori rispetto all’emissione di moneta elettronica.
Il ruolo dell’EBA. L’Autorità dovrà predisporre gli RTS previsti dall’articolo 3 in materia di autorizzazione e valutazione delle domande, quelli dell’articolo 7 sul calcolo dei fondi propri in particolari modelli operativi e quelli dell’articolo 9 sul safeguarding. Tali disposizioni interesseranno anche gli istituti di pagamento che emettono moneta elettronica.
PSR: autenticazione forte, prevenzione delle frodi e responsabilità
Il PSR disciplina direttamente le regole operative applicabili ai servizi di pagamento. Fra le principali aree interessate figurano l’autenticazione degli utenti e la prevenzione delle frodi, ambiti nei quali il nuovo regolamento aggiorna le regole della PSD2 e introduce ulteriori responsabilità.
Le quattro aree considerate sono la Strong Customer Authentication, con nuovi requisiti applicativi e di accessibilità; la prevenzione delle frodi, con monitoraggio, condivisione delle informazioni e regimi di rimborso; il coinvolgimento dei fornitori di servizi di comunicazione elettronica, chiamati a collaborare nella prevenzione di determinate frodi; l’interoperabilità dei dispositivi e delle soluzioni di pagamento, per favorire l’accesso alle funzionalità hardware e software necessarie all’esecuzione dei pagamenti.
Strong Customer Authentication: nuove regole, autenticazione biometrica e accessibilità
Il PSR aggiorna la disciplina della Strong Customer Authentication (SCA), l’autenticazione forte del cliente introdotta dalla PSD2 per proteggere l’accesso ai conti e l’esecuzione dei pagamenti elettronici.
La SCA si basa sull’impiego di almeno due elementi di autenticazione indipendenti, appartenenti alle categorie della conoscenza (knowledge), del possesso (possession) e dell’inerenza (inherence).
La conoscenza comprende, per esempio, un PIN o una password. Il possesso può essere dimostrato attraverso un dispositivo o un elemento crittografico individuale. L’inerenza riguarda caratteristiche biometriche o comportamentali proprie dell’utente, come l’impronta digitale o il riconoscimento del volto.
L’articolo 91 conferma l’obbligo della SCA cosiddetta “dinamica” (o dynamic linking SCA) quando il pagatore accede online al conto, dispone un ordine di pagamento elettronico o compie a distanza operazioni che possono comportare rischi di frode o abuso.
Il regolamento chiarisce quest’ultima categoria attraverso alcuni esempi: la creazione o sostituzione a distanza di uno strumento di pagamento tokenizzato, l’aumento dei limiti di spesa e la modifica online della password o dei dati di contatto.
Il collegamento dinamico fra autenticazione e pagamento
Per comprendere il dynamic linking occorre distinguere l’identificazione del cliente dalla sua autorizzazione a eseguire uno specifico pagamento.
Una banca può accertare che l’utente che sta utilizzando l’applicazione sia effettivamente il titolare del conto. Questa verifica, da sola, non garantisce che l’utente stia autorizzando il trasferimento di un determinato importo verso un determinato beneficiario.
L’articolo 91, paragrafo 6, richiede che, per gli ordini di pagamento disposti a distanza, l’autenticazione sia collegata dinamicamente all’importo e al beneficiario.
Si consideri un cliente che dispone un bonifico di 500 euro a favore di un’impresa. L’operazione deve essere autenticata attraverso elementi che assicurino il collegamento con quei dati. Se un attaccante modificasse il beneficiario o l’importo, l’autenticazione originariamente effettuata non dovrebbe poter essere riutilizzata per autorizzare la transazione alterata.
Il paragrafo 7 affronta una fattispecie specifica dei pagamenti di prossimità: l’ordine disposto attraverso il dispositivo del pagatore utilizzando tecnologie che scambiano informazioni con l’infrastruttura del beneficiario e per le quali l’autenticazione richiede una connessione Internet sul dispositivo del pagatore.
In questo caso, il PSP deve applicare il collegamento dinamico oppure misure di sicurezza armonizzate di effetto equivalente, capaci di proteggere riservatezza, autenticità e integrità dell’importo e del beneficiario durante le fasi di avvio del pagamento.
La disposizione è rilevante, per esempio, per alcune architetture di pagamento mobile mediante NFC, nelle quali il dispositivo dell’utente partecipa direttamente al processo di autenticazione e utilizza una connessione di rete.
Non significa che ogni pagamento contactless debba essere autenticato ogni volta o che tutte le tecnologie di prossimità siano soggette allo stesso trattamento. Le condizioni di esenzione e le modalità tecniche dipendono dal tipo di transazione e dagli standard applicabili.
La tokenizzazione degli strumenti di pagamento e i wallet digitali
La tokenizzazione di uno strumento di pagamento consiste nella sostituzione di dati sensibili, come quelli di una carta, con un identificativo digitale utilizzabile secondo regole e condizioni definite. È una componente tecnologica impiegata da molti wallet digitali, ma il suo utilizzo non determina automaticamente un’esenzione dall’autenticazione forte del cliente.
L’articolo 91, paragrafo 1, lettera c), del PSR richiama espressamente la creazione o sostituzione a distanza di uno strumento di pagamento tokenizzato fra le operazioni per le quali deve essere applicata la SCA. Per esempio, quando il cliente aggiunge da remoto una carta a un wallet mobile, il PSP deve accertare che l’operazione sia effettuata dal legittimo titolare dello strumento. La verifica serve a impedire che una carta sottratta o i suoi dati vengano attivati su un dispositivo controllato da un truffatore.
È diversa la situazione dei pagamenti effettuati successivamente con la carta già tokenizzata. Per questi pagamenti possono ricorrere le esenzioni ordinarie dalla SCA, per esempio quelle applicabili alle transazioni contactless entro i limiti previsti o alle operazioni a basso rischio. L’esenzione dipende dalle caratteristiche della transazione e dalle condizioni stabilite dalla disciplina tecnica, non dalla semplice presenza della carta nel wallet.
L’articolo 94 del PSR affronta una terza fattispecie: il ricorso a un fornitore tecnico che mette a disposizione e verifica gli elementi della SCA. Se un operatore di pass-through digital wallet svolge tale funzione per conto del PSP del pagatore, quest’ultimo deve stipulare con il fornitore un accordo di outsourcing e mantiene la responsabilità del corretto adempimento degli obblighi normativi. Il PSR affida all’EBA, all’articolo 97, il compito di precisare i requisiti applicabili a questi accordi.
I requisiti di sicurezza previsti dall’articolo 91, paragrafo 7, per determinate operazioni effettuate attraverso tecnologie di prossimità rappresentano un ulteriore profilo distinto. Anche in questo caso il regolamento disciplina le modalità di autenticazione e protezione della transazione, senza creare una categoria generale di esenzione riservata ai wallet digitali.
Le esenzioni dalla SCA: disciplina vigente e prospettive del PSR
Le esenzioni attualmente applicabili sono disciplinate, in particolare, dal regolamento delegato (UE) 2018/389, che contiene gli standard tecnici della PSD2 sulla SCA. Il regolamento prevede deroghe condizionate per alcune operazioni di importo contenuto, per i pagamenti contactless, per le transazioni considerate a basso rischio in base alla Transaction Risk Analysis (TRA), per determinati pagamenti ricorrenti e per i beneficiari di fiducia. La possibilità di avvalersene rimane subordinata ai presupposti specifici di ciascuna disposizione e alle misure di sicurezza applicabili[5].
L’esenzione relativa ai beneficiari di fiducia (trusted beneficiaries) è prevista dall’articolo 13 del regolamento delegato. Il cliente può creare, attraverso il PSP che gestisce il conto, un elenco di beneficiari verso i quali intende effettuare pagamenti ricorrenti o comunque abituali. La creazione e ogni modifica dell’elenco richiedono la SCA. Quando il beneficiario è già presente nell’elenco, il PSP può consentire di disporre una transazione senza applicare nuovamente la SCA, nel rispetto dei requisiti generali di autenticazione.
Si consideri un cliente che effettua spesso bonifici a un familiare. Dopo avere autenticato l’inserimento del familiare tra i beneficiari di fiducia, il cliente potrebbe non dover ripetere la SCA per ogni pagamento successivo. La deroga è facoltativa: il PSP può comunque richiedere l’autenticazione forte se la valutazione del rischio lo rende opportuno.
Un’altra esenzione prevista dagli standard vigenti riguarda le operazioni ricorrenti dello stesso importo e verso lo stesso beneficiario. L’articolo 14 del regolamento delegato richiede la SCA quando il cliente crea, modifica o avvia per la prima volta la serie di pagamenti; le operazioni successive della stessa serie possono beneficiarne, purché rimangano rispettate le condizioni previste. Una periodicità regolare non è sufficiente a soddisfare tale fattispecie se l’importo varia.
Disciplina distinta per i bonifici ricorrenti
Il PSR introduce all’articolo 92 una disciplina distinta per alcuni bonifici ricorrenti. La disposizione riguarda i bonifici avviati dal PSP del pagatore in seguito a una richiesta del beneficiario, sulla base di un accordo tra pagatore e beneficiario che definisce frequenza e importi, inclusa l’eventuale variabilità di questi ultimi e le circostanze che la consentono. Il pagatore deve autorizzare il PSP a eseguire i bonifici conformemente all’accordo, la cui attivazione richiede la SCA; per l’avvio delle singole operazioni non deve essere necessaria un’ulteriore azione del pagatore. Quando tutte le condizioni sono soddisfatte, l’articolo 92 esclude l’obbligo di ripetere la SCA su ciascun bonifico.
La possibilità di prevedere importi variabili nell’accordo contemplato dall’articolo 92 non modifica retroattivamente l’esenzione vigente dell’articolo 14 del regolamento delegato 2018/389. Le due fattispecie hanno presupposti differenti e, alla data in cui si redige questo contributo, appartengono anche a quadri normativi con diverse decorrenze applicative.
L’articolo 91, paragrafo 9, del PSR stabilisce che le future esenzioni elaborate dall’EBA potranno basarsi sul rischio di frode, sull’importo o sulla ricorrenza dell’operazione, sul canale di pagamento e sulla natura del pagatore.
L’articolo 97 incarica l’EBA di specificare le esenzioni nei nuovi RTS e di aggiornarli nel tempo. Non è possibile presumere che tutte le condizioni oggi previste dal regolamento delegato 2018/389 rimarranno identiche nei futuri standard. Le esenzioni continueranno a essere facoltative per i PSP, che potranno richiedere la SCA in presenza di circostanze di rischio.
Due elementi biometrici: una deroga alla regola ordinaria
Una delle modifiche introdotte dal PSR riguarda la possibilità di utilizzare due elementi appartenenti entrambi alla categoria dell’inerenza.
La regola ordinaria, confermata dall’articolo 91, paragrafo 10, richiede che gli elementi utilizzati per l’autenticazione appartengano a categorie differenti.
Il nuovo testo ammette una deroga: il PSP può utilizzare due elementi della categoria dell’inerenza quando dimostri all’autorità nazionale competente che la loro indipendenza è integralmente preservata e che la procedura mantiene un livello di sicurezza elevato.
In termini applicativi, si potrebbe immaginare un sistema che combini due differenti verifiche biometriche, per esempio riconoscimento del volto e riconoscimento vocale. L’esempio illustra la possibilità tecnica, ma non costituisce una combinazione automaticamente ammessa dal regolamento.
La disponibilità di due modalità biometriche non basta, infatti, a soddisfare il requisito dell’indipendenza. Occorre dimostrare che la compromissione di un elemento non comprometta anche l’altro e che l’architettura di autenticazione mantenga le garanzie richieste.
L’EBA dovrà emanare, entro 18 mesi dall’entrata in vigore del PSR, linee guida sui criteri da utilizzare per verificare questa indipendenza. La disposizione potrà dunque avere applicazioni innovative, ma la conformità di una specifica soluzione dipenderà dalle sue caratteristiche tecniche e dalle valutazioni delle autorità competenti.
L’accessibilità della SCA
L’articolo 95 affronta il problema dell’accessibilità. I PSP dovranno mettere a disposizione modalità di autenticazione gratuite e adeguate anche alle persone con disabilità, agli anziani, agli utenti con competenze digitali limitate e a coloro che non dispongono di dispositivi digitali.
La SCA non potrà essere subordinata esclusivamente al possesso di uno smartphone o di un altro dispositivo intelligente, salvo il caso in cui l’utente abbia accettato servizi erogati esclusivamente mediante applicazioni mobili.
La disposizione richiede ai PSP di predisporre più modalità di autenticazione, evitando che l’accesso ai servizi dipenda da un’unica soluzione tecnologica.
Il rapporto con l’EUDI Wallet
Il considerando 162 e l’articolo 97 del PSR richiamano espressamente gli European Digital Identity Wallet previsti dal regolamento eIDAS.
Il riferimento assume particolare significato in relazione all’articolo 5f, paragrafo 2, di eIDAS, che disciplina l’accettazione degli EUDI Wallet da parte dei PSP per supportare il rispetto dei requisiti di SCA nell’accesso online ai conti e nell’avvio delle transazioni.
Il PSR dispone che l’EBA, nell’aggiornamento degli standard tecnici, tenga conto anche degli EUDI Wallet.
Per le banche e gli altri PSP, il coordinamento fra i due regolamenti apre una questione di architettura: come integrare strumenti di identità digitale europea nei processi di autenticazione dei servizi di pagamento, conservando i requisiti di sicurezza e il corretto collegamento fra l’autenticazione e la specifica transazione.
L’EUDI Wallet non sostituisce automaticamente gli attuali meccanismi di autenticazione. La sua utilizzabilità dipenderà dall’attuazione delle disposizioni eIDAS e dal coordinamento con i requisiti tecnici applicabili ai pagamenti[6].

Prevenzione delle frodi: monitoraggio, condivisione dei dati e responsabilità
La revisione della PSD2 interviene su una debolezza emersa con la diffusione delle frodi basate sulla manipolazione del comportamento dell’utente.
In queste fattispecie, il truffatore può indurre il cliente ad autorizzare personalmente un pagamento, rendendo insufficiente una valutazione della sicurezza fondata esclusivamente sulla correttezza dell’autenticazione. Il PSR disciplina la prevenzione, il monitoraggio e le responsabilità attraverso disposizioni che coinvolgono i PSP e, in specifici casi, soggetti operanti al di fuori del settore finanziario.
Gli articoli 87-90 prevedono meccanismi di monitoraggio delle transazioni, sistemi di condivisione delle informazioni sulle frodi, obblighi informativi verso gli utenti e iniziative di cooperazione.
Il monitoraggio dovrà considerare elementi pertinenti alla valutazione del rischio, inclusi quelli che possono segnalare comportamenti anomali rispetto alla normale operatività.
Il monitoraggio delle transazioni e le conseguenze della sua omissione
L’articolo 87, paragrafo 3, del PSR precisa quando i controlli debbano intervenire. Il PSP del pagatore deve effettuare il monitoraggio della transazione prima della sua esecuzione; il PSP del beneficiario deve effettuarlo prima che i fondi siano messi a disposizione di quest’ultimo, secondo quanto previsto dall’articolo 73, paragrafo 2. I due controlli operano dunque in momenti diversi della stessa catena di pagamento.
La disposizione collega l’omissione del monitoraggio alla responsabilità patrimoniale. Se un PSP non effettua il monitoraggio prescritto con riferimento a una transazione e il pagatore subisce un danno finanziario, quel prestatore risponde del danno nei confronti del pagatore.
La norma introduce anche una specifica regola probatoria e di rimborso. Se il PSP del pagatore non fornisce a quest’ultimo la prova che il monitoraggio sia stato effettuato da entrambi i PSP, è tenuto a rimborsargli l’importo della transazione. Il pagatore non deve sopportare conseguenze finanziarie derivanti da tale operazione, a meno che non abbia agito fraudolentemente. L’onere di dimostrare che non vi sia stata violazione del paragrafo 3 incombe sul prestatore interessato[7].
L’obbligo di dimostrare i controlli svolti rende necessario poter ricostruire, anche a distanza di tempo, le verifiche eseguite nei due punti della catena. Occorrerà definire modalità affidabili di registrazione delle evidenze e di cooperazione fra PSP del pagatore e PSP del beneficiario; il regolamento non prescrive, in questa disposizione, una singola tecnologia di conservazione della prova.
Questo regime va distinto da quello dell’articolo 60, che riguarda la frode da impersonificazione del PSP. L’articolo 87 disciplina le conseguenze della mancata esecuzione o dimostrazione del monitoraggio anche senza richiedere che l’operazione fraudolenta sia riconducibile a una specifica impersonificazione.
La condivisione dei dati fra PSP è disciplinata dall’articolo 88. Potrà riguardare determinate categorie di informazioni quando esistano ragioni oggettivamente giustificate per sospettare comportamenti fraudolenti. Sono previsti obblighi di sicurezza, limiti di conservazione e garanzie contro decisioni assunte automaticamente sulla sola base delle informazioni ricevute da altri prestatori.
Il quadro richiederà una gestione coordinata dei sistemi antifrode, della protezione dei dati personali e delle procedure decisionali, evitando che lo scambio informativo produca conseguenze ingiustificate sugli utenti.
Il ruolo dell’EBA. L’articolo 97 prevede RTS sui requisiti tecnici dei meccanismi di monitoraggio. Ulteriori compiti sono assegnati all’Autorità in materia di statistiche sulle frodi, raccolte dalle autorità nazionali con il coordinamento della BCE, secondo quanto previsto dall’articolo 86.
La verifica della corrispondenza tra beneficiario e IBAN
L’articolo 51 del PSR estende l’ambito delle disposizioni sulla verifica della corrispondenza fra il nome del beneficiario e l’identificativo del conto utilizzato per il bonifico.
Questo meccanismo, comunemente indicato come Verification of Payee (VoP), consente al pagatore di ricevere un riscontro sulla corrispondenza dei dati prima di autorizzare il trasferimento.
Il servizio è già disciplinato dal regolamento (UE) 2024/886 sui pagamenti istantanei. Il PSR ne estende l’applicazione ai bonifici che ricadono al di fuori dell’ambito del regolamento SEPA, coordinando i relativi obblighi.
L’articolo 58 disciplina la responsabilità in caso di mancata corretta applicazione del servizio di verifica, quando tale inadempimento provochi un’operazione eseguita in modo inesatto.
Per gli operatori, la questione riguarda l’integrazione del controllo nei processi di disposizione e autorizzazione dei bonifici e la gestione delle informazioni scambiate fra i PSP coinvolti[8].
Le frodi da impersonificazione del PSP
L’articolo 60 introduce un regime specifico per le frodi nelle quali un terzo si presenta come il prestatore di servizi di pagamento del consumatore, utilizzando canali di comunicazione attribuiti al PSP per indurlo ad autorizzare operazioni fraudolente.
La disposizione riguarda transazioni che il consumatore ha formalmente autorizzato dopo essere stato manipolato da qualcuno che impersonava il suo PSP. Questa condizione delimita il campo di applicazione: un raggiro nel quale il truffatore si presenti come un esercente, un familiare o un diverso soggetto non rientra automaticamente nella fattispecie dell’articolo 60. Rimangono da valutare le eventuali altre regole di responsabilità applicabili.
Quando ricorrono i presupposti previsti, il PSP deve rimborsare l’intero importo dell’operazione fraudolenta, purché il consumatore abbia segnalato il fatto senza indebito ritardo dopo averne avuto conoscenza e abbia presentato denuncia alla polizia.
Il diritto al rimborso non opera quando il consumatore abbia agito fraudolentemente o con colpa grave. L’onere di dimostrare tali circostanze ricade sul PSP.
L’articolo 60, paragrafo 5, disciplina come il PSP debba giungere a questa valutazione. Prima di concludere che il consumatore abbia agito con dolo o colpa grave, il prestatore deve invitarlo a fornire informazioni sugli eventi che hanno preceduto la transazione e deve tenerne conto. Se il consumatore non risponde, tale omissione non può, da sola, giustificare la conclusione che vi siano stati dolo o colpa grave. Al cliente non possono essere richieste informazioni che non sia ragionevolmente in grado di fornire.
Il termine di 15 giorni lavorativi previsto dal paragrafo 3 decorre dalla ricezione della segnalazione della frode e della denuncia presentata alla polizia. In presenza di ragioni oggettivamente giustificate per sospettare dolo o colpa grave del consumatore, il PSP può rifiutare il rimborso, motivando il diniego e indicando gli organismi ai quali l’utente può rivolgersi per contestarlo. Qualora concluda che il consumatore ha agito fraudolentemente, deve comunicare le ragioni della conclusione all’autorità nazionale individuata dalla disposizione.
Il rimborso dell’articolo 60 resta circoscritto a questa specifica frode da impersonificazione. Per i PSP, la disciplina rende necessario documentare sia la gestione della contestazione sia le evidenze che sorreggono l’eventuale diniego, mantenendo distinto questo regime dagli obblighi di monitoraggio dell’articolo 87.
La responsabilità delle grandi piattaforme online
L’articolo 62 del PSR estende alcuni obblighi di prevenzione delle frodi alle piattaforme online e ai motori di ricerca di dimensioni molto grandi, come definiti dal Digital Services Act. Le disposizioni riguardano la pubblicità di servizi finanziari regolamentati, compresi i servizi bancari, di pagamento, di investimento e quelli relativi alle crypto-attività.
I gestori delle piattaforme devono richiedere agli inserzionisti informazioni che attestino l’autorizzazione o la registrazione del prestatore del servizio finanziario pubblicizzato. Prima di consentire la pubblicazione, devono compiere gli sforzi di verifica richiesti dal regolamento, nei limiti della proporzionalità e delle possibilità di controllo automatizzato.
L’assenza delle informazioni richieste impedisce l’utilizzo della piattaforma per pubblicizzare il servizio finanziario regolamentato.
L’articolo 98 attribuisce alla Commissione europea competenze esclusive di vigilanza e applicazione per l’articolo 62 e per la specifica disposizione educativa dell’articolo 61, paragrafo 4, terzo comma, lettera c), nella misura in cui tali obblighi riguardino le piattaforme e i motori di ricerca di dimensioni molto grandi. La disposizione non trasferisce alla Commissione ogni competenza di vigilanza sulle frodi nei pagamenti.
Le verifiche degli inserzionisti previste dall’articolo 62 sono obblighi specifici di prevenzione: il testo non stabilisce una responsabilità risarcitoria generalizzata delle piattaforme per qualsiasi frode originata da annunci pubblicitari. Il trattamento dei contenuti fraudolenti e le altre responsabilità eventualmente configurabili devono essere valutati secondo le norme effettivamente applicabili, compreso il Digital Services Act[9].

Electronic Communication Service Providers: un ruolo nella prevenzione delle frodi
Il PSR riconosce il contributo dei servizi di comunicazione alla prevenzione delle frodi, distinguendo i fornitori di servizi di comunicazione interpersonale dalla più ampia categoria dei fornitori di servizi di comunicazione elettronica. La delimitazione rileva perché gli obblighi dell’articolo 61 non sono indistintamente rivolti a tutti gli operatori di telecomunicazioni.
L’articolo 61, paragrafo 1, riguarda le frodi che hanno origine dalla pubblicazione di contenuti fraudolenti online. In questi casi il PSP deve informare il fornitore di servizi di hosting senza indebito ritardo, utilizzando le procedure previste dall’articolo 16 o, quando pertinente, dall’articolo 22 del Digital Services Act.
Il paragrafo 3 introduce un obbligo di cooperazione distinto: i fornitori di servizi di comunicazione interpersonale e i gestori di piattaforme e motori di ricerca di dimensioni molto grandi devono istituire canali dedicati di comunicazione con i PSP oppure partecipare a sistemi efficaci di comunicazione o condivisione delle informazioni. Lo scambio deve rispettare le condizioni poste dalla normativa sulla protezione dei dati personali e sulla riservatezza delle comunicazioni.
L’articolo 61, paragrafo 6, impone specificamente ai fornitori di servizi di comunicazione interpersonale di adottare misure organizzative e tecniche appropriate per individuare e prevenire l’utilizzo dei loro servizi nelle frodi da impersonificazione. La disposizione richiama anche la manipolazione degli identificativi delle chiamate e degli indirizzi di posta elettronica, quando tali tecniche siano utilizzate per indurre gli utenti a pagare o a compromettere la sicurezza dei propri conti.
Il paragrafo 4 prevede inoltre misure educative e avvisi destinati agli utenti, tenendo conto anche delle categorie più vulnerabili. Questi obblighi hanno un perimetro distinto rispetto alle verifiche sulla pubblicità dei servizi finanziari regolate dall’articolo 62.
La cooperazione prevista dall’articolo 61 estende la prevenzione delle frodi ai canali attraverso i quali vengono spesso veicolati gli attacchi di ingegneria sociale, ma non comporta automaticamente una responsabilità solidale per i rimborsi dovuti dai PSP ai sensi dell’articolo 60. Rimangono applicabili le regole settoriali sulla riservatezza delle comunicazioni e sulla protezione dei dati.
Interoperabilità dei dispositivi e delle soluzioni di pagamento: gli effetti pratici
L’articolo 96 del PSR affronta l’accesso alle funzionalità hardware e software dei dispositivi mobili necessarie per eseguire pagamenti in condizioni di sicurezza.
I produttori di dispositivi mobili e i fornitori di servizi di comunicazione elettronica devono consentire ai PSP e ai fornitori tecnici che operano per loro conto un accesso effettivo alle caratteristiche necessarie all’interoperabilità, secondo condizioni eque, ragionevoli e non discriminatorie.
Il principio può essere compreso attraverso alcune situazioni operative.
Un primo esempio riguarda un istituto di pagamento che voglia sviluppare un proprio wallet per effettuare pagamenti NFC presso i terminali POS. L’applicazione deve poter utilizzare le funzionalità del dispositivo necessarie allo scambio dei dati con il terminale e all’esecuzione sicura del pagamento, senza subire discriminazioni ingiustificate rispetto alle applicazioni del produttore del dispositivo.
Un secondo esempio riguarda l’utilizzo dei secure element, componenti hardware o ambienti protetti che possono custodire credenziali, chiavi crittografiche e altri elementi necessari alla sicurezza. L’accesso a tali componenti, quando necessario per il funzionamento del servizio di pagamento, deve rispettare le condizioni fissate dall’articolo 96, senza compromettere l’integrità del dispositivo.
Un terzo esempio riguarda i pagamenti che utilizzano il riconoscimento biometrico. Un PSP potrebbe aver bisogno di accedere a funzionalità di autenticazione sicure del dispositivo per consentire al cliente di autorizzare un pagamento. Il principio di interoperabilità può incidere sulle modalità con cui tali funzionalità vengono rese disponibili alle applicazioni di pagamento.
Il regolamento non obbliga i produttori a consentire un accesso indiscriminato a ogni componente del dispositivo. Sono ammesse misure strettamente necessarie e proporzionate a preservare l’integrità e la sicurezza delle funzionalità interessate.
L’articolo 96 richiede inoltre la pubblicazione delle condizioni generali applicate all’accesso e all’interoperabilità.
Questi obblighi devono essere coordinati con l’articolo 6, paragrafo 7, del Digital Markets Act, che già disciplina l’accesso alle funzionalità hardware e software controllate dai gatekeeper.
L’impatto sull’operatività potrà riguardare i costi di sviluppo, i tempi di integrazione e la possibilità di offrire soluzioni alternative ai wallet proprietari dei produttori di dispositivi mobili.
Il ruolo dell’EBA. L’articolo 96 non assegna all’EBA uno specifico mandato per definire le caratteristiche tecniche di accesso ai dispositivi. Restano tuttavia pertinenti gli standard sulla SCA e sulle comunicazioni sicure previsti dall’articolo 97, quando tali requisiti si applicano alle soluzioni interoperabili.
PSR: perimetro regolamentare, nuovi servizi e trasparenza
Le disposizioni del PSR intervengono anche sulla delimitazione delle attività considerate servizi di pagamento e sulle esclusioni previste per particolari modelli operativi. Il regolamento aggiorna inoltre alcune definizioni, conferma e precisa i limiti delle maggiorazioni applicabili agli utenti e rafforza gli obblighi di trasparenza economica.
In questa parte del contributo saranno esaminate le deroghe per gli strumenti a spendibilità limitata, il trattamento dei fornitori tecnici e dei processor, il perimetro del divieto di surcharge, la trasparenza delle commissioni, i servizi BNPL e il riconoscimento normativo degli IBAN virtuali.
Il nuovo perimetro delle deroghe e la Limited Network Exemption
Il PSR interviene su alcune esclusioni dal campo di applicazione della PSD2 che hanno prodotto interpretazioni differenti fra gli Stati membri.
Una prima area riguarda gli agenti commerciali. L’esclusione è destinata a operare quando l’agente interviene nella negoziazione o conclusione della vendita per conto del solo pagatore oppure del solo beneficiario, secondo le condizioni previste dal regolamento.
La disciplina interessa le piattaforme di commercio elettronico che raccolgono pagamenti per conto degli operatori presenti sui propri marketplace. La semplice qualificazione contrattuale come agente commerciale non è sufficiente a determinare l’esclusione dal perimetro regolamentato.
L’EBA dovrà emanare linee guida sull’esclusione relativa agli agenti commerciali, entro 12 mesi dall’entrata in vigore del PSR, secondo quanto previsto dall’articolo 2, paragrafo 8.
Le condizioni per beneficiare della Limited Network Exemption
Un secondo ambito riguarda gli strumenti di pagamento utilizzabili entro una rete limitata o per una gamma molto ristretta di beni e servizi.
La Limited Network Exemption (LNE), già prevista dalla PSD2, consente di escludere determinati strumenti dalla disciplina dei servizi di pagamento quando il loro utilizzo è effettivamente circoscritto.
L’articolo 2, paragrafo 3, lettera k), del PSR individua tre fattispecie.
La prima riguarda gli strumenti utilizzabili esclusivamente nei locali fisici o nei negozi online dell’emittente, oppure all’interno di una singola rete limitata di prestatori legati da un accordo commerciale diretto con un emittente professionale.
La seconda riguarda gli strumenti destinati all’acquisto di una gamma molto limitata di beni o servizi. Il testo ricomprende in questa fattispecie anche determinati strumenti utilizzabili esclusivamente per operazioni tra utenti che non sono consumatori.
La terza riguarda strumenti utilizzabili in un solo Stato membro, emessi su richiesta di un’impresa o di un ente pubblico e regolati da un’autorità pubblica nazionale o regionale per specifiche finalità sociali o fiscali, destinati all’acquisto di determinati beni o servizi e non convertibili in contante.
Il considerando 12 chiarisce che, nella valutazione di una rete limitata, devono essere considerate la localizzazione geografica e la quantità dei punti di accettazione.
Fra gli esempi richiamati figurano le carte utilizzabili presso una determinata catena di negozi o un centro commerciale, le carte carburante, le carte per il trasporto pubblico, i buoni pasto e gli strumenti destinati a specifici servizi.
Il considerando 11 precisa che uno stesso strumento non dovrebbe poter essere utilizzato per acquistare beni e servizi all’interno di più reti limitate indipendenti oppure per acquistare una gamma illimitata di beni e servizi.
La qualificazione non dipende soltanto dal numero degli esercenti convenzionati. Occorre valutare la struttura della rete, gli accordi commerciali, la possibilità di ampliare i punti di accettazione e l’eventuale legame funzionale fra i beni e i servizi acquistabili.
Una carta utilizzabile presso un gruppo delimitato di negozi appartenenti alla stessa catena potrebbe rientrare nell’esclusione. Una carta che consenta progressivamente di effettuare acquisti presso una pluralità aperta e potenzialmente illimitata di esercenti presenta invece caratteristiche difficilmente compatibili con la nozione di rete limitata.
La valutazione dovrà essere effettuata sulla base delle condizioni stabilite dal regolamento e dei futuri standard tecnici.
Il ruolo dell’EBA. L’articolo 2, paragrafo 9, del PSR prevede che l’EBA elabori progetti di RTS per specificare le condizioni applicabili all’esclusione degli strumenti a spendibilità limitata.
Il termine previsto per la presentazione alla Commissione è di 12 mesi dall’entrata in vigore del PSR. L’EBA dovrà tenere conto dell’esperienza maturata nell’applicazione delle proprie linee guida del 24 febbraio 2022 sulla Limited Network Exemption, attualmente applicabili alla PSD2[10].
Carte a spendibilità limitata con pagamento differito: il rapporto con la CCD2
Una questione distinta riguarda le carte a spendibilità limitata che consentono al titolare di effettuare acquisti e di rimborsarne l’importo in un momento successivo.
La presenza di una dilazione del pagamento introduce un profilo creditizio che deve essere valutato separatamente dall’esclusione prevista per i servizi di pagamento.
La PSD3 e il PSR disciplinano la qualificazione e l’esercizio dei servizi di pagamento. La direttiva (UE) 2023/2225, conosciuta come CCD2, disciplina invece i contratti di credito ai consumatori.
L’articolo 2, paragrafo 5, della CCD2 consente agli Stati membri di esentare dall’applicazione della direttiva i contratti di credito realizzati attraverso carte di debito differito, purché ricorrano congiuntamente determinate condizioni.
La carta deve essere fornita da un ente creditizio o da un istituto di pagamento; il credito deve essere rimborsato entro 40 giorni; non devono essere applicati interessi e le commissioni devono essere limitate a quelle connesse alla prestazione del servizio di pagamento.
Si tratta di una facoltà riconosciuta agli Stati membri, non di un’esenzione automaticamente applicabile in tutta l’Unione.
La disposizione potrebbe risultare interessante per alcuni modelli di carte a spendibilità limitata con regolamento differito degli acquisti, ma richiede una verifica puntuale della struttura contrattuale e del soggetto che emette la carta e concede la dilazione.
Occorre distinguere due piani.
Sul primo piano, l’eventuale Limited Network Exemption riguarda il servizio di pagamento e dipende dalle condizioni previste dal PSR.
Sul secondo piano, l’eventuale esenzione dalla CCD2 riguarda il contratto di credito sottostante e dipende dai requisiti dell’articolo 2, paragrafo 5, e dalle scelte del legislatore nazionale.
Il riconoscimento della LNE non determina automaticamente l’esenzione dalla CCD2. Allo stesso modo, l’esistenza di una dilazione inferiore a 40 giorni non basta, da sola, a qualificare il prodotto come carta di debito differito esentabile.
La condizione secondo cui la carta deve essere fornita da un ente creditizio o da un istituto di pagamento merita particolare attenzione quando lo strumento a spendibilità limitata è emesso da un soggetto che non possiede tale qualifica.
Questa forma di dilazione non va confusa con il Buy Now Pay Later. Nel primo caso, l’oggetto dell’analisi è uno strumento di pagamento con caratteristiche di spendibilità e regolamento definite contrattualmente. Nel secondo, l’attenzione si concentra sul finanziamento dell’acquisto, eventualmente integrato nella procedura di pagamento.
La CCD2 si applicherà secondo le disposizioni nazionali di recepimento a decorrere dal 20 novembre 2026. Al 30 ottobre 2026 (data in cui si redige questo articolo) tale decorrenza non è ancora intervenuta[11].

Le nuove definizioni: TSP, fornitori di comunicazioni, processor e il caso dei Gestori Terminali
L’articolo 3 del PSR aggiorna il lessico normativo utilizzato per identificare servizi, operatori e strumenti di pagamento.
Fra le categorie disciplinate figurano i Technical Service Providers (TSP), fornitori che svolgono attività di supporto alla prestazione dei servizi di pagamento senza entrare in possesso dei fondi trasferiti.
La qualifica può riguardare servizi di elaborazione dei dati, infrastrutture tecnologiche, autenticazione, gateway di pagamento e altre componenti operative.
Il fatto che un’attività sia qualificabile come servizio tecnico non esclude l’applicazione di tutte le disposizioni del PSR. L’articolo 2, paragrafo 2, assoggetta espressamente i fornitori tecnici a specifici obblighi, fra cui quelli relativi alla responsabilità per il mancato supporto alla SCA.
L’articolo 59 prevede una responsabilità per i danni finanziari diretti, proporzionata all’inadempimento delle prestazioni contrattualmente dovute e comunque non superiore all’importo dell’operazione interessata.
Questa responsabilità interessa anche la prevenzione delle frodi, quando il supporto tecnico sia necessario all’applicazione della SCA. Non coincide, però, con il rimborso della frode da impersonificazione previsto dall’articolo 60 né con le conseguenze dell’omissione del monitoraggio disciplinate dall’articolo 87: presuppone il mancato adempimento delle prestazioni necessarie alla SCA nel rapporto contrattuale con il soggetto danneggiato.
Il PSR distingue inoltre i fornitori di servizi di comunicazione elettronica, quelli di comunicazione interpersonale e le entità di processing.
Il Gestore Terminali nella filiera italiana dell’acquiring
Un caso che merita di essere approfondito riguarda la figura del Gestore Terminali, caratteristica dell’organizzazione italiana della filiera dei pagamenti con carta.
Nel modello sviluppato storicamente intorno al circuito PagoBANCOMAT, il Gestore Terminali svolge funzioni tecniche relative alla gestione dei terminali POS e all’instradamento delle informazioni delle transazioni verso l’acquirer.
La figura è stata descritta anche in un provvedimento della Banca d’Italia del 2005, che distingue il Gestore Terminali POS dalla banca convenzionatrice dell’esercente e dal centro applicativo del circuito[12].
La qualificazione del Gestore Terminali ai sensi del PSR dipenderà dalle attività effettivamente svolte.
Un centro servizi che gestisce apparati POS, cura la connettività, acquisisce e trasmette messaggi autorizzativi e svolge elaborazioni tecniche senza entrare nella disponibilità dei fondi potrebbe rientrare nella definizione di TSP.
Quando svolge funzioni di elaborazione delle transazioni con carta, sarà necessario verificare anche la definizione di processing entity, che il PSR richiama attraverso il regolamento (UE) 2015/751 sulle commissioni interbancarie.
La qualifica di TSP o processing entity non significa automaticamente che il soggetto debba ottenere un’autorizzazione come istituto di pagamento.
La valutazione cambia quando le attività svolte superano il supporto tecnico e integrano uno dei servizi di pagamento elencati nell’allegato I della PSD3, oppure quando il soggetto interviene contrattualmente o operativamente in modo tale da assumere il ruolo di prestatore del servizio.
Per esempio, il semplice instradamento tecnico del messaggio di autorizzazione di una transazione verso l’acquirer non equivale necessariamente alla prestazione del servizio di acquiring, che presuppone un rapporto con il beneficiario per l’accettazione e il trattamento delle operazioni da cui deriva il trasferimento dei fondi.
La distinzione richiederà un esame dei contratti, dei flussi informativi, delle responsabilità operative e dell’eventuale gestione dei fondi.
Il PSR non introduce una categoria autonoma denominata Gestore Terminali. La funzione dovrà essere valutata all’interno delle definizioni europee applicabili, preservando le peculiarità del modello operativo italiano.
Il ruolo dell’EBA. Il PSR non prevede linee guida dedicate alla figura italiana del Gestore Terminali. Gli standard sulla SCA e sull’outsourcing dei relativi elementi, previsti dall’articolo 97, potranno tuttavia incidere sulle attività dei centri servizi quando questi supportano le procedure di autenticazione.
Il perimetro del divieto di surcharge
L’articolo 28 del PSR disciplina le commissioni applicabili nei rapporti fra prestatori, pagatori e beneficiari.
Il divieto di surcharge riguarda gli strumenti di pagamento soggetti alle commissioni interbancarie regolamentate dal regolamento (UE) 2015/751 e i bonifici, compresi quelli istantanei, e gli addebiti diretti effettuati nell’Unione.
Per gli strumenti non ricompresi nel divieto, il regolamento conserva la possibilità di applicare maggiorazioni entro il limite dei costi diretti sostenuti dal beneficiario per l’utilizzo dello specifico strumento di pagamento.
Gli Stati membri possono introdurre restrizioni ulteriori per favorire la concorrenza e l’utilizzo di strumenti efficienti.
Il nuovo quadro non introduce un divieto indiscriminato di maggiorazione per ogni possibile strumento di pagamento.
Per gli esercenti e per i PSP che offrono servizi di acquiring, l’applicazione richiederà di distinguere correttamente le diverse categorie di strumenti e le relative condizioni economiche.
Il PSR non assegna all’EBA un mandato tecnico specifico sull’articolo 28.
Trasparenza delle commissioni e delle condizioni economiche
Il PSR rafforza la disciplina della trasparenza nei servizi di pagamento, con disposizioni che riguardano informazioni precontrattuali, commissioni e condizioni di esecuzione.
Una parte specifica interessa le commissioni dei circuiti di carte e delle entità di processing.
L’articolo 32 richiede una classificazione chiara e coerente delle commissioni, distinguendo quelle di interscambio, di processing e di circuito.
Gli operatori dei circuiti e le entità di processing devono comunicare agli acquirer le nuove commissioni e le modifiche delle commissioni di circuito e di processing con almeno sei mesi di anticipo rispetto alla loro applicazione.
È prevista anche la realizzazione di un repository pubblico unico a livello dell’Unione, contenente le regole e le commissioni dei circuiti e dei processor.
La Commissione dovrà adottare un atto delegato per specificare ulteriormente le informazioni da rendere disponibili.
La disposizione interviene su una criticità che interessa la catena economica dell’accettazione delle carte: la difficoltà di identificare e confrontare le diverse componenti di costo applicate agli acquirer e, indirettamente, agli esercenti.
L’efficacia del nuovo regime dipenderà dalla qualità delle classificazioni e dalla possibilità di distinguere commissioni obbligatorie, commissioni legate a comportamenti specifici e servizi opzionali.
Non è previsto nell’articolo 32 uno specifico mandato all’EBA per l’emanazione di RTS.
Buy Now Pay Later: il confine fra credito e servizi di pagamento
Il Buy Now Pay Later (BNPL) consente al consumatore di acquistare beni o servizi differendo il pagamento, spesso attraverso un piano di rateizzazione.
Il considerando 31 della PSD3 chiarisce che il BNPL costituisce principalmente un servizio di credito al consumo e, per tale ragione, non deve essere qualificato automaticamente come servizio di pagamento.
La disciplina principale è rappresentata dalla direttiva (UE) 2023/2225 sui contratti di credito ai consumatori, secondo il relativo ambito di applicazione.
Un’impresa che offre servizi BNPL può tuttavia ricadere anche nel perimetro PSD3 quando presta uno o più servizi di pagamento indicati nell’allegato I della direttiva.
L’analisi regolamentare deve considerare il modello operativo concreto: chi concede il credito, chi esegue le operazioni di pagamento, chi incassa i fondi e quali rapporti contrattuali intercorrono fra consumatore, esercente e prestatore.
La distinzione è rilevante per gli operatori che integrano funzioni di finanziamento e servizi di pagamento all’interno di un’unica soluzione commerciale.
Non va confusa con la particolare ipotesi delle carte di debito differito di cui all’articolo 2, paragrafo 5, della CCD2, esaminata nel capitolo sulle reti limitate.
Né la PSD3 né il PSR attribuiscono all’EBA un mandato specifico volto a disciplinare i modelli BNPL in quanto tali. Rimangono rilevanti le competenze delle autorità previste dalla legislazione sui servizi di pagamento e sul credito ai consumatori.
Virtual IBAN: riconoscimento normativo e implicazioni operative
Il PSR introduce una definizione di virtual IBAN attraverso la modifica del regolamento SEPA 260/2012, prevista dall’articolo 120.
Il virtual IBAN è un identificativo che presenta gli elementi propri di un IBAN, ma determina il reindirizzamento dei pagamenti verso un conto identificato da un IBAN differente.
Si tratta di una soluzione utilizzata, fra l’altro, per attribuire identificativi distinti a clienti o flussi di incasso che vengono regolati su conti sottostanti.
Il nuovo articolo 2a inserito nel regolamento SEPA stabilisce che un virtual IBAN è considerato un valido identificativo del conto di pagamento quando è richiesto l’utilizzo di un IBAN.
Il riconoscimento normativo chiarisce il trattamento dello strumento ai fini della disciplina SEPA, ma non determina automaticamente la titolarità di un autonomo conto di pagamento in capo a ogni utilizzatore del virtual IBAN.
Questa distinzione merita attenzione per i modelli di collection, riconciliazione dei pagamenti e gestione di fondi per conto di terzi.
Il considerando 201 del PSR richiama anche le possibili criticità nell’identificazione delle parti coinvolte e nella trasparenza dei flussi, con implicazioni per gli obblighi antiriciclaggio.
La Commissione dovrà valutare l’eventuale necessità di ulteriori interventi regolamentari.
Il PSR non prevede, nell’articolo 120, uno specifico mandato dell’EBA per la disciplina tecnica dei virtual IBAN.
Open banking: accesso ai conti, interfacce e governo dei consensi
Accesso ai conti, dashboard e interfacce dedicate
L’open banking introdotto dalla PSD2 permette a soggetti autorizzati di accedere, con le condizioni previste dalla normativa, ai conti di pagamento degli utenti detenuti presso altri prestatori.
I principali servizi regolamentati sono gli Account Information Services (AIS), che consentono di raccogliere e aggregare informazioni sui conti, e i Payment Initiation Services (PIS), che permettono di disporre un ordine di pagamento attraverso un prestatore diverso da quello presso il quale è detenuto il conto.
Il PSR interviene sulle criticità emerse nell’accesso tecnico ai conti, attraverso gli articoli 34-49.
Gli Account Servicing Payment Service Providers (ASPSP), generalmente banche o altri prestatori che gestiscono conti di pagamento accessibili online, sono tenuti a mettere a disposizione interfacce dedicate per lo scambio sicuro dei dati con gli AISP e i PISP.
Gli obblighi riguardano la documentazione tecnica, la disponibilità, le prestazioni e l’assenza di ostacoli ingiustificati all’accesso.
L’articolo 39 disciplina i livelli di disponibilità e prestazione delle interfacce dedicate. L’articolo 45 individua gli ostacoli tecnici vietati, mentre l’articolo 40 regola le condizioni per ottenere deroghe all’obbligo di predisporre un’interfaccia dedicata.
Il quadro mira a rendere più prevedibile e uniforme l’accesso ai conti, riducendo gli ostacoli che possono limitare l’operatività dei prestatori terzi.
Il ruolo dell’EBA. L’Autorità dovrà sviluppare RTS sui livelli di disponibilità e sulle prestazioni delle interfacce, sugli obblighi statistici e sulle condizioni per il rilascio delle deroghe. Ulteriori RTS sono previsti dall’articolo 97 per gli standard comuni e sicuri di comunicazione.
La dashboard per la gestione dei consensi
L’articolo 44 introduce una dashboard integrata nell’interfaccia dell’ASPSP, attraverso la quale l’utente può visualizzare e gestire i consensi continuativi concessi per i servizi di informazione sui conti e per determinati servizi di disposizione di pagamenti multipli o ricorrenti.
La dashboard deve mostrare informazioni quali il prestatore autorizzato, il conto interessato, la finalità del consenso, il periodo di validità, le categorie di dati condivisi e le date degli accessi.
L’utente deve poter revocare gratuitamente l’accesso e ripristinarlo entro 48 ore dalla revoca. La dashboard deve conservare la registrazione dei consensi scaduti o revocati per due anni.
La disciplina stabilisce anche obblighi di collaborazione fra ASPSP, AISP e PISP per mantenere aggiornate le informazioni.
Il regolamento vieta modalità di presentazione che possano scoraggiare l’utilizzo dei servizi di terzi o manipolare le decisioni dell’utente.
Per gli ASPSP, la dashboard richiederà un’interazione più strutturata con i prestatori terzi e una gestione coerente degli aggiornamenti e delle revoche.
L’evoluzione degli Account Information Services: dal dato aggregato ai servizi per conto di terzi
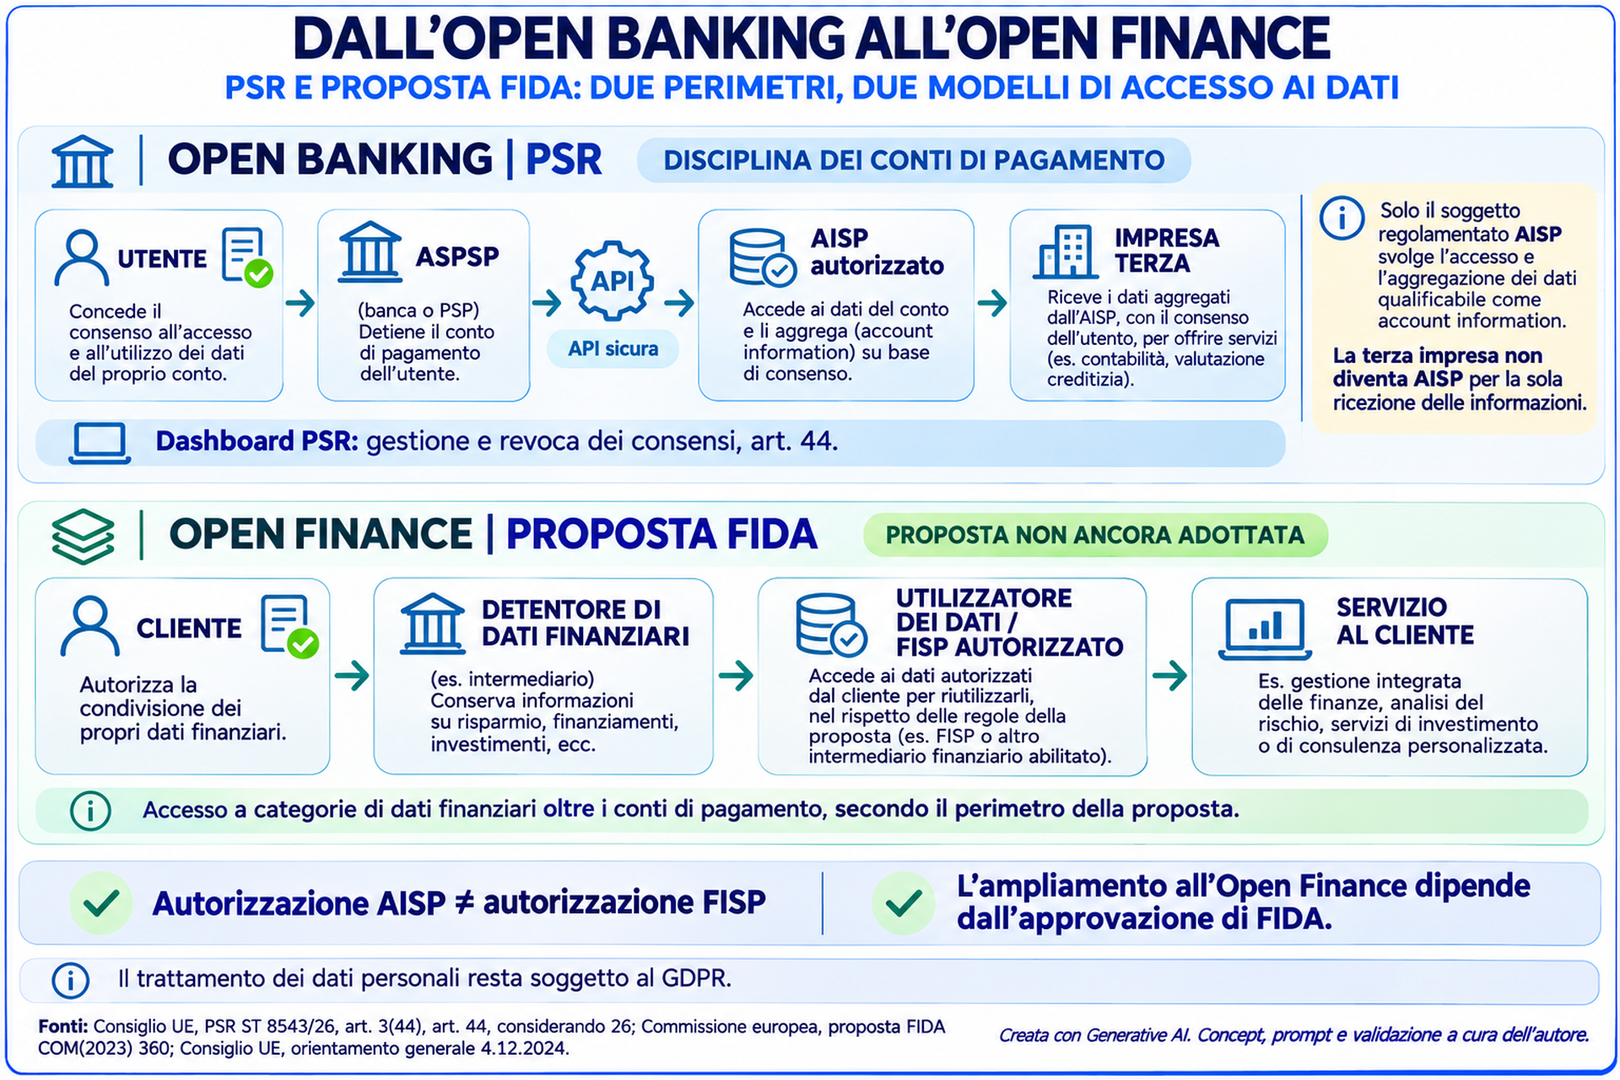
Il considerando 26 del PSR riconosce l’evoluzione dei modelli nei quali un AISP aggrega informazioni sui conti di pagamento e le trasmette, con il consenso dell’utente, a un’altra impresa che fornisce servizi differenti.
La previsione affronta un modello operativo già sviluppatosi nel mercato: un prestatore autorizzato all’accesso ai conti può operare come fornitore dell’infrastruttura regolamentata di raccolta e aggregazione dei dati, mentre un’altra impresa utilizza le informazioni ricevute per prestare un servizio al cliente finale.
Si consideri, per esempio, una società che offre servizi di valutazione della capacità creditizia e che intenda analizzare i movimenti dei conti di un cliente.
Questa società potrebbe avvalersi di un AISP autorizzato per raccogliere, con il consenso dell’utente e nel rispetto delle condizioni previste, i dati dei conti di pagamento. L’AISP potrebbe trasmettere le informazioni aggregate alla società che svolge la valutazione creditizia.
Un altro esempio riguarda i servizi di contabilità per imprese. Un fornitore di software gestionale potrebbe utilizzare dati aggregati da un AISP per alimentare funzioni di riconciliazione, analisi dei flussi finanziari e predisposizione delle informazioni contabili.
Il nuovo quadro chiarisce che la raccolta e l’aggregazione dei dati dei conti, quando integrano il servizio regolamentato di account information, devono essere effettuate da un soggetto autorizzato o comunque abilitato secondo la disciplina applicabile.
La società destinataria delle informazioni non diventa automaticamente un AISP per il solo fatto di utilizzare dati legittimamente ricevuti. La qualificazione della sua attività dipenderà dalle funzioni che svolge, dai rapporti con l’utente e dalle eventuali attività di accesso diretto ai conti.
Il consenso dell’utente alla trasmissione dei dati a un altro fornitore non elimina gli obblighi derivanti dal GDPR. Occorre distinguere l’autorizzazione all’accesso ai dati ai fini del servizio di account information dalla base giuridica del trattamento successivamente effettuato dal destinatario.
Il rapporto con FIDA e la prospettiva dell’Open Finance
La disciplina appena descritta deve essere distinta dalla proposta di regolamento europeo Financial Data Access (FIDA), presentata dalla Commissione il 28 giugno 2023.
FIDA mira a estendere l’accesso regolamentato ai dati finanziari oltre i conti di pagamento, comprendendo, secondo l’ambito definito nella proposta, informazioni relative a prodotti di credito, risparmio, investimenti, assicurazioni e altre categorie di servizi finanziari.
La proposta prevede l’introduzione dei Financial Information Service Providers (FISP), soggetti autorizzati a utilizzare dati finanziari messi a disposizione dai detentori secondo le condizioni del futuro regolamento.
La distinzione rispetto agli AISP è sostanziale.
Un AISP è autorizzato a prestare il servizio di informazione sui conti di pagamento disciplinato dal PSR. La possibilità di trasmettere i dati aggregati a un’altra impresa non estende automaticamente il suo diritto di accesso a tutte le altre categorie di dati finanziari.
Un FISP, secondo l’impianto della proposta FIDA, opererebbe invece all’interno di un quadro concepito per l’accesso regolamentato a una gamma più ampia di informazioni finanziarie.
Un operatore potrebbe sviluppare modelli che combinano i due regimi, qualora FIDA venisse adottato e ne fossero soddisfatti i requisiti, ma l’autorizzazione come AISP non equivale a quella prevista per un FISP.
L’iter legislativo di FIDA rimane, alla data di redazione di questo articolo, distinto e meno avanzato rispetto a quello di PSD3 e PSR.
Il Consiglio ha adottato il proprio mandato negoziale nel dicembre 2024. Le negoziazioni successive hanno evidenziato divergenze su costi di implementazione, modelli di remunerazione, governance degli schemi di condivisione e tempi di applicazione.
Un documento di lavoro della Commissione del 6 aprile 2026 ha proposto opzioni per superare alcune difficoltà negoziali, fra cui una possibile applicazione graduale della disciplina. Il documento chiarisce che si tratta di proposte tecniche non adottate né formalmente approvate dalla Commissione.
L’assenza di un accordo legislativo definitivo impedisce di attribuire ai FISP diritti operativi già applicabili.
Il PSR potrà dunque consolidare i modelli di open banking costruiti intorno ai dati dei conti di pagamento, mentre lo sviluppo dell’Open Finance rimane legato alle scelte che saranno compiute sul dossier FIDA[13].
PSD3 e PSR: moneta elettronica ed electronic money token
L’interazione tra pagamenti e stablecoin in moneta elettronica
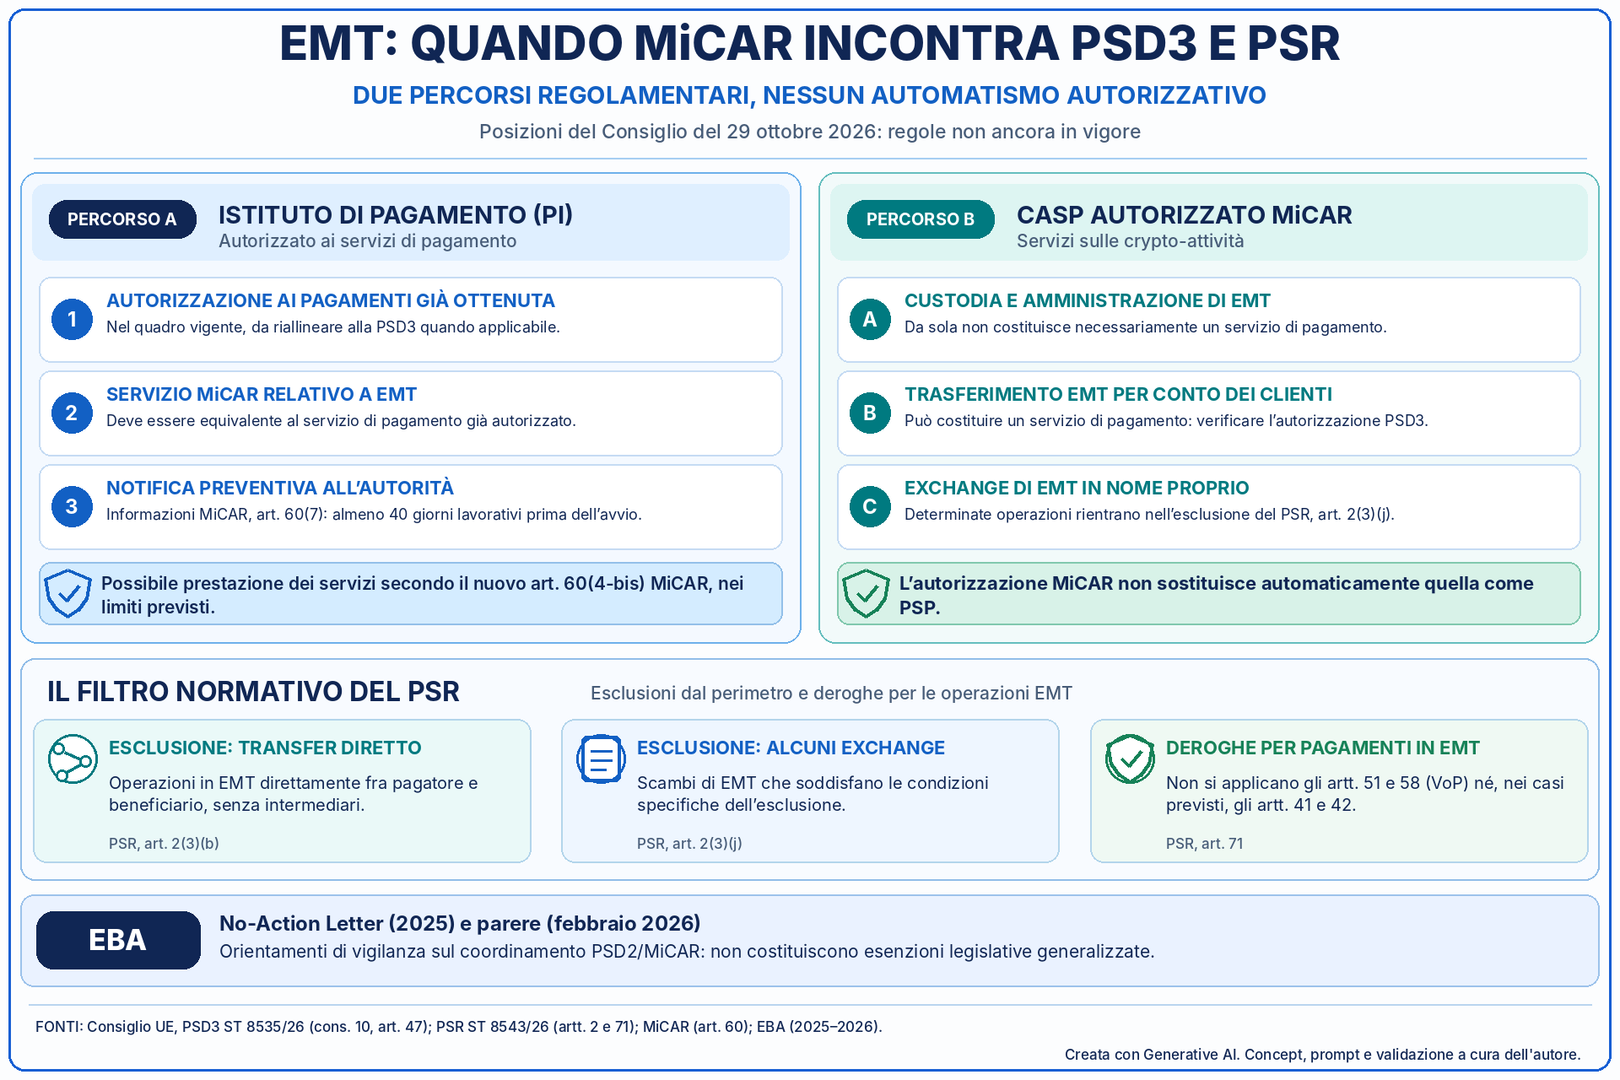
Il pacchetto PSD3-PSR affronta il rapporto fra servizi di pagamento e operazioni effettuate con electronic money token (EMT), categoria di crypto-attività disciplinata dal regolamento MiCAR.
Gli EMT sono token che mirano a mantenere un valore stabile facendo riferimento al valore di una singola valuta ufficiale e sono qualificati come moneta elettronica ai sensi di MiCAR.
Il PSR li include nella definizione di fondi, pur preservando le specificità derivanti dalla loro natura tecnologica e dal regime applicabile alle crypto-attività.
Il quadro distingue le operazioni effettuate nell’ambito di attività di negoziazione e investimento dalle operazioni utilizzate per pagare beni o servizi.
Questa distinzione è rilevante per determinare quando il trasferimento di un EMT possa integrare un servizio di pagamento e quando trovi applicazione una specifica esclusione.
L’articolo 71 del PSR introduce deroghe per le operazioni con EMT, considerate le caratteristiche tecniche delle infrastrutture DLT.
In particolare, non si applicano a tali operazioni gli obblighi degli articoli 51 e 58 relativi alla verifica della corrispondenza del beneficiario e alla connessa responsabilità. Sono previste deroghe anche ad alcune disposizioni dell’open banking.
Il nuovo articolo 60, paragrafo 4-bis, di MiCAR
L’articolo 47 della PSD3 modifica l’articolo 60 di MiCAR introducendo un nuovo paragrafo 4-bis.
La disposizione permette a un istituto di pagamento autorizzato di prestare determinati servizi su crypto-attività relativi agli EMT quando tali servizi siano considerati equivalenti ai servizi di pagamento per i quali l’istituto è già autorizzato.
L’istituto deve notificare all’autorità competente dello Stato membro d’origine le informazioni richieste dall’articolo 60, paragrafo 7, di MiCAR almeno 40 giorni lavorativi prima di avviare per la prima volta tali servizi.
Il testo individua specifiche equivalenze fra servizi MiCAR e servizi di pagamento, comprendendo, fra gli altri, custodia e amministrazione di crypto-attività, trasferimenti per conto dei clienti, scambio ed esecuzione di ordini, secondo le condizioni della disposizione.
La norma introduce una procedura che può consentire a un istituto di pagamento di prestare servizi su EMT senza seguire integralmente il percorso ordinario di autorizzazione come CASP previsto dall’articolo 63 di MiCAR.
Non significa che tutti i servizi su crypto-attività diventino automaticamente servizi di pagamento, né che qualsiasi attività di un istituto di pagamento sia coperta dalla nuova procedura.
I CASP devono comunque ottenere un’autorizzazione come istituti di pagamento?
La modifica introdotta dalla PSD3 deve essere letta distinguendo due situazioni.
La prima riguarda un istituto di pagamento già autorizzato che voglia estendere la propria attività a determinati servizi su EMT. A questo operatore si rivolge il nuovo paragrafo 4-bis dell’articolo 60 di MiCAR.
La seconda riguarda un Crypto-Asset Service Provider (CASP) già autorizzato ai sensi di MiCAR, che voglia prestare servizi di trasferimento di EMT per conto dei clienti.
La disposizione non introduce una regola generale secondo cui l’autorizzazione come CASP sia sufficiente anche per i servizi di pagamento.
Il considerando 10 della PSD3 chiarisce che la mera prestazione di servizi su crypto-attività riguardanti EMT non fa scattare automaticamente l’obbligo di autorizzazione ai sensi della disciplina sui pagamenti. Tale obbligo sorge quando il CASP presta effettivamente servizi qualificabili come servizi di pagamento, salvo le esclusioni previste.
La distinzione è rilevante per i CASP che offrono servizi di custodia, amministrazione o exchange.
La sola custodia di EMT, considerata isolatamente, non costituisce necessariamente un servizio di pagamento. La valutazione cambia quando il CASP consente al cliente di trasferire EMT verso terzi utilizzandoli per il pagamento di beni o servizi.
La custodia può dunque essere associata a un servizio ulteriore di trasferimento che, per le sue caratteristiche, rientra nella disciplina dei pagamenti.
Le operazioni di scambio di EMT per fondi o altre crypto-attività effettuate nell’ambito delle attività escluse dal PSR mantengono invece un differente trattamento regolamentare. L’articolo 2, paragrafo 3, lettere j) e altre disposizioni pertinenti, delimitano queste esclusioni.
Una piattaforma di exchange che si limiti a svolgere operazioni di negoziazione o scambio comprese nelle esclusioni non deve essere automaticamente considerata un PSP per quelle operazioni.
Un CASP che offra ai clienti un wallet custodial e consenta di trasferire EMT per pagare esercenti o altri beneficiari deve invece verificare se il servizio di trasferimento integri l’esecuzione di un’operazione di pagamento.
L’autorizzazione MiCAR, da sola, non elimina l’eventuale necessità di ottenere anche un’autorizzazione quale prestatore di servizi di pagamento.
Gli orientamenti dell’EBA nel periodo transitorio
Il rapporto fra PSD2 e MiCAR è già stato oggetto di un intervento dell’EBA.
Con la No-Action Letter del giugno 2025, l’Autorità ha raccomandato alle autorità nazionali di circoscrivere, durante il periodo transitorio, l’applicazione degli obblighi di autorizzazione PSD2 ai CASP che effettuano determinate operazioni con EMT qualificabili come servizi di pagamento.
L’EBA ha indicato il trasferimento di EMT per conto dei clienti fra le attività che possono integrare un servizio di pagamento e ha distinto tali attività dalle operazioni di exchange escluse.
Il periodo transitorio inizialmente previsto terminava il 2 marzo 2026.
Il 12 febbraio 2026 l’EBA ha pubblicato un ulteriore parere sulle condizioni alle quali le autorità nazionali possono consentire la prosecuzione di determinate attività sui token dopo tale data, anche quando il CASP non abbia ancora ottenuto la seconda autorizzazione.
Questi orientamenti hanno natura di raccomandazioni di vigilanza e non eliminano gli obblighi legislativi applicabili.
Per i CASP, la valutazione del modello di business dovrà dunque distinguere i servizi di custodia e negoziazione dalle operazioni di trasferimento di EMT che possono configurare servizi di pagamento, tenendo conto delle esclusioni e dell’evoluzione delle disposizioni autorizzative[14].
Emissione e rimborso della moneta elettronica al valore nominale
L’articolo 30 del PSR conserva un principio fondamentale della disciplina della moneta elettronica: l’emissione deve avvenire al valore nominale a fronte della ricezione dei fondi.
Il titolare ha diritto a richiedere il rimborso del valore monetario detenuto, in qualsiasi momento e al valore nominale.
Il regolamento disciplina le condizioni contrattuali del rimborso e i casi nei quali possono essere applicate commissioni, che devono essere proporzionate ai costi effettivamente sostenuti dall’emittente.
Rimane il divieto per gli istituti di pagamento che emettono moneta elettronica di riconoscere interessi o altri benefici commisurati al periodo di detenzione.
Queste disposizioni devono essere considerate anche nel rapporto con gli EMT, tenendo conto delle previsioni specifiche di MiCAR.
Due ulteriori aree di attenzione: accesso alle infrastrutture e al contante
Accesso ai sistemi di pagamento e ai conti bancari
L’accesso alle infrastrutture costituisce una delle principali condizioni operative per consentire agli istituti di pagamento di competere con gli intermediari bancari.
L’articolo 31 del PSR stabilisce che gli operatori dei sistemi di pagamento devono adottare regole di accesso oggettive, trasparenti, proporzionate e non discriminatorie.
Il rifiuto della partecipazione deve essere motivato da rischi pertinenti per il sistema, fra cui rischi operativi, di regolamento, di liquidità e di credito.
Il quadro deve essere letto insieme all’articolo 46 della PSD3, che modifica la Settlement Finality Directive per includere determinate categorie di istituti di pagamento tra i soggetti ammessi alla partecipazione ai sistemi designati, secondo le condizioni previste.
Un secondo aspetto riguarda i rapporti con le banche.
L’articolo 33 del PSR disciplina l’accesso degli istituti di pagamento ai conti presso gli istituti di credito. Prevede condizioni oggettive, proporzionate e non discriminatorie e circoscrive le motivazioni che possono giustificare il rifiuto dell’apertura o la chiusura di un conto.
Restano rilevanti le condizioni connesse alla conformità agli obblighi antiriciclaggio, agli inadempimenti contrattuali e ai requisiti autorizzativi.
Il regolamento introduce inoltre obblighi di motivazione, comunicazione alle autorità competenti e possibilità di ricorso.
Il ruolo dell’EBA. L’articolo 33, paragrafo 7, del PSR prevede RTS per armonizzare il formato e le informazioni da inserire nelle comunicazioni e nelle decisioni relative al rifiuto o alla chiusura dei conti bancari degli istituti di pagamento. Il termine previsto è di 12 mesi dall’entrata in vigore del PSR.
Queste disposizioni possono incidere sui costi di accesso alle infrastrutture e sulle condizioni concorrenziali degli istituti di pagamento non bancari.
Accesso al contante e servizi di prelievo
La PSD3 affronta anche l’accesso al contante, attraverso disposizioni che interessano i gestori indipendenti di ATM e gli esercizi commerciali.
L’articolo 36 introduce un regime di registrazione per i gestori di ATM che offrono servizi di prelievo senza gestire i conti di pagamento.
L’articolo 37 prevede la possibilità per gli esercenti di fornire contante ai clienti anche in assenza di un acquisto, senza necessità di autorizzazione come PSP, quando sono rispettate le condizioni previste.
La soglia massima ordinaria è fissata a 150 euro per prelievo, con possibilità per gli Stati membri di stabilire un limite inferiore, purché non inferiore a 100 euro.
Il prelievo deve essere soggetto a SCA. Gli Stati membri possono inoltre prevedere limiti giornalieri per conto, che non possono essere inferiori a 200 euro.
L’articolo 7 del PSR rafforza gli obblighi di trasparenza delle commissioni applicate ai servizi di prelievo presso ATM e negli altri casi ricompresi dalla disposizione.
Il prelievo di contante presso l’esercente richiederà modifiche al POS?
La PSD3 stabilisce le condizioni regolamentari per consentire il servizio, ma non impone una specifica architettura tecnica.
Il testo non prescrive che il prelievo debba essere effettuato necessariamente attraverso un terminale POS tradizionale, né stabilisce che gli attuali terminali debbano essere modificati.
L’utilizzo del POS rappresenta una soluzione operativa plausibile, soprattutto quando il cliente dispone di una carta di pagamento.
Si consideri un cliente che richieda 100 euro di contante presso un esercente senza acquistare beni o servizi. Un possibile modello consiste nell’utilizzo del POS per autorizzare l’operazione con la carta, mentre l’esercente consegna materialmente le banconote.
L’operazione richiede che il sistema di pagamento utilizzato supporti questa specifica funzione e che siano definite le regole di autorizzazione, regolamento e riconciliazione.
Un terminale POS che oggi supporti esclusivamente operazioni di acquisto potrebbe non essere in grado di distinguere un prelievo di contante da una normale vendita.
Potrebbe quindi essere necessario introdurre nuove funzionalità applicative, aggiornare la configurazione del terminale o utilizzare una diversa tipologia di messaggio transazionale.
Non è però possibile affermare, sulla sola base della PSD3, che tutte queste modifiche saranno necessariamente richieste.
Le specifiche tecniche dipenderanno dal modello di servizio adottato e dalle regole dei circuiti, degli schemi di pagamento e degli operatori che partecipano all’operazione.
Nel modello basato su carte, gli interventi potrebbero coinvolgere gli schemi di pagamento, gli issuer, gli acquirer, i processor e i fornitori che gestiscono l’infrastruttura POS.
La PSD3 non assegna all’EBA il compito di definire le specifiche dei terminali POS per questi prelievi.
Il trattamento fiscale e il collegamento fra POS e registratori di cassa in Italia
Per l’applicazione in Italia occorre considerare anche la disciplina fiscale sui corrispettivi e sul collegamento tra strumenti di pagamento elettronico e registratori telematici.
A partire dal 2026 è operativo l’obbligo di collegamento, attraverso le funzionalità messe a disposizione dall’Agenzia delle Entrate, tra gli strumenti di pagamento elettronico e gli strumenti utilizzati per la certificazione dei corrispettivi.
Il collegamento è gestito attraverso il portale Fatture e Corrispettivi. La procedura amministrativa di abbinamento non equivale, di per sé, a un obbligo generalizzato di collegamento fisico diretto fra POS e registratore telematico.
Il prelievo di contante senza acquisto presenta una particolarità: la consegna delle banconote al cliente non costituisce, in quanto tale, il corrispettivo della cessione di un bene da parte dell’esercente.
Se il cliente riceve 100 euro in contante e l’esercente utilizza un terminale per addebitare il corrispondente importo sullo strumento di pagamento, occorre distinguere il trasferimento di fondi dalla vendita di beni o servizi.
La registrazione dell’operazione ai fini contabili e della riconciliazione non può essere automaticamente assimilata alla registrazione di un normale corrispettivo commerciale.
Un’eventuale commissione applicata per il servizio richiederebbe invece una distinta valutazione del relativo trattamento fiscale e degli obblighi documentali.
La disciplina PSD3 non chiarisce come le operazioni di prelievo debbano essere classificate nei flussi informativi utilizzati per il collegamento fra POS e registratori telematici in Italia.
Saranno dunque necessarie indicazioni applicative nazionali e, se il modello tecnico lo richiederà, adeguamenti dei flussi e delle procedure di riconciliazione.
Occorrerà verificare soprattutto come distinguere, nel sistema informativo dell’esercente, gli importi relativi ai prelievi di contante da quelli relativi agli incassi commerciali e alle eventuali commissioni.
Attribuire fin d’ora all’Agenzia delle Entrate o agli schemi di pagamento una specifica soluzione tecnica sarebbe prematuro, in assenza di disposizioni che la definiscano espressamente[15].
Quando entreranno in applicazione PSD3 e PSR
L’adozione delle posizioni del Consiglio il 29 ottobre 2026 non determina l’immediata applicazione delle nuove disposizioni.
I due testi dovranno essere definitivamente adottati e pubblicati nella Gazzetta ufficiale dell’Unione europea.
Secondo l’articolo 124 del PSR, il regolamento entrerà in vigore il ventesimo giorno successivo alla pubblicazione e troverà applicazione, come regola generale, dopo 21 mesi.
Per gli articoli 51 e 58, relativi alla verifica della corrispondenza del beneficiario e alle connesse responsabilità, il termine previsto è di 27 mesi dall’entrata in vigore.
Gli articoli 92 e 118 sono invece destinati ad applicarsi dalla data di entrata in vigore del regolamento.
La PSD3 prevede un termine di 21 mesi dall’entrata in vigore per il recepimento e l’applicazione delle disposizioni nazionali di attuazione.
Per gli istituti già autorizzati sono previsti regimi transitori che, in determinati casi, consentono la prosecuzione delle attività fino al termine di 27 mesi dall’entrata in vigore, durante il quale devono essere verificate le condizioni di conformità al nuovo quadro.
Gli articoli 43-45 della PSD3 disciplinano le modalità di transizione, comprese le condizioni per il riconoscimento delle autorizzazioni esistenti e la possibilità di proroghe eccezionali nei casi previsti.
La preparazione degli operatori dovrà considerare anche gli standard tecnici e gli atti delegati che saranno adottati successivamente.
Al 30 ottobre 2026 non è possibile indicare una data definitiva di applicazione delle principali disposizioni, poiché le decorrenze dipendono dalla pubblicazione degli atti legislativi e dalla loro conseguente entrata in vigore.
Gli ulteriori mandati affidati all’EBA
Il nuovo pacchetto normativo attribuisce all’Autorità bancaria europea numerosi compiti di specificazione tecnica, coordinamento della vigilanza e raccolta delle informazioni.
Diversi mandati sono stati richiamati nei capitoli precedenti. Alcuni ulteriori interventi meritano una considerazione autonoma, perché contribuiranno a definire le modalità applicative del nuovo quadro.
Le esenzioni dalla SCA e il ruolo dei wallet digitali
L’articolo 91, paragrafo 9, del PSR definisce i criteri ai quali l’EBA dovrà attenersi nell’elaborazione delle future esenzioni dalla SCA.
L’articolo 97 prevede che i relativi RTS specifichino anche i requisiti di autenticazione, le condizioni per le deroghe e gli obblighi contrattuali applicabili quando un fornitore tecnico mette a disposizione e verifica gli elementi della SCA.
Nel loro aggiornamento, gli standard dovranno considerare l’evoluzione tecnologica e gli EUDI Wallet, senza attribuire ai wallet digitali un’esenzione automatica.
La disciplina attualmente vigente sui beneficiari di fiducia, sui pagamenti ricorrenti di importo fisso e sulle altre esenzioni resta distinta dalla futura specificazione tecnica del PSR, che richiederà l’adozione degli atti previsti.
Autorizzazione degli istituti di pagamento e metodologia di valutazione
L’articolo 3, paragrafo 6, della PSD3 attribuisce all’EBA il compito di elaborare RTS sulla documentazione da presentare alle autorità competenti in sede di autorizzazione e registrazione, sui criteri di valutazione e sulle garanzie richieste ai prestatori di determinati servizi.
L’articolo 13 prevede inoltre linee guida sulle disposizioni di governance e sui meccanismi organizzativi e di controllo interno degli istituti di pagamento.
Questi interventi mirano a ridurre le differenze nelle prassi autorizzative e nelle aspettative delle autorità nazionali.
Requisiti patrimoniali e metodi di calcolo
L’articolo 7 della PSD3 incarica l’EBA di sviluppare RTS per identificare i modelli di business caratterizzati da un numero ridotto di transazioni di valore elevato, ai fini dell’applicazione dei differenti metodi di calcolo dei fondi propri.
La disposizione è rilevante per gli operatori i cui rischi non sono adeguatamente rappresentati dal solo volume numerico delle operazioni.
Registri europei e informazioni sugli operatori
L’articolo 18 della PSD3 affida all’EBA la gestione del registro elettronico centrale degli istituti di pagamento.
Sono previsti RTS sulle modalità di funzionamento e accesso alle informazioni e standard tecnici di attuazione (Implementing Technical Standards, ITS) sui dati e sui formati utilizzati dalle autorità nazionali.
L’EBA dovrà inoltre mantenere un elenco centralizzato e leggibile automaticamente dei prestatori che offrono servizi di disposizione di ordini di pagamento e servizi di informazione sui conti.
Cooperazione fra autorità e vigilanza transfrontaliera
L’articolo 29 della PSD3 prevede RTS sullo scambio di informazioni e sulla cooperazione fra le autorità degli Stati membri d’origine e ospitanti.
L’obiettivo è rendere più omogenea la vigilanza sugli istituti che operano attraverso succursali, agenti o prestazione transfrontaliera di servizi.
Monitoraggio del mercato dell’open banking
L’articolo 49 del PSR affida all’EBA compiti di coordinamento delle attività di monitoraggio svolte dalle autorità nazionali e prevede la presentazione, ogni due anni, di relazioni alla Commissione sul mercato dei servizi AIS e PIS.
Sono inoltre richiesti RTS sui dati da trasmettere alle autorità, sulle metodologie di raccolta e sulla periodicità delle comunicazioni.
Questi strumenti potranno offrire una base informativa più uniforme per valutare l’andamento del mercato dell’open banking.
Statistiche sulle frodi
L’articolo 86 del PSR prevede che l’EBA, in stretta cooperazione con la BCE, elabori RTS sulle informazioni statistiche relative alle frodi nei pagamenti.
Sono previsti anche ITS per la trasmissione dei dati da parte delle autorità competenti.
La raccolta armonizzata consentirà di migliorare il confronto fra le differenti tipologie di frode e gli strumenti di pagamento utilizzati.
Procedure di reclamo e tutela degli utenti
L’articolo 100, paragrafo 3, del PSR attribuisce all’EBA il compito di emanare linee guida sulle procedure con cui gli utenti e le altre parti interessate possono presentare segnalazioni alle autorità competenti.
Le linee guida dovranno affrontare i canali utilizzabili, le informazioni richieste ai reclamanti e la divulgazione delle analisi aggregate dei reclami.
Sanzioni e poteri di intervento
Il PSR prevede che l’EBA presenti alla Commissione relazioni periodiche sull’applicazione delle sanzioni da parte delle autorità nazionali.
L’articolo 113 attribuisce inoltre all’Autorità poteri temporanei di intervento, entro condizioni rigorose, per vietare o limitare particolari servizi o strumenti di pagamento quando sussistano i presupposti previsti dalla norma.
Si tratta di poteri distinti da quelli ordinariamente esercitati dalle autorità nazionali competenti.
Il calendario degli interventi EBA
I mandati previsti da PSD3 e PSR utilizzano scadenze differenti, calcolate dall’entrata in vigore dei rispettivi atti.
Diversi RTS dovranno essere trasmessi alla Commissione entro 12 mesi.
Per gli standard sulla disponibilità e sulle prestazioni delle interfacce open banking, l’articolo 39 del PSR prevede un termine più breve, di 9 mesi.
Altri interventi, tra cui le linee guida sulla SCA basata su due elementi di inerenza e gli standard sul registro EBA, prevedono termini di 18 mesi.
Le linee guida sulle procedure di reclamo sono previste entro 21 mesi.
La presentazione dei progetti di standard tecnici non equivale alla loro adozione definitiva. Gli RTS e gli ITS seguono le procedure stabilite dal regolamento istitutivo dell’EBA e richiedono, secondo i casi, l’intervento della Commissione europea.
Per gli operatori, il calendario dei mandati EBA rappresenta quindi una componente essenziale della pianificazione degli adeguamenti, soprattutto per le materie nelle quali il legislatore ha demandato agli standard successivi la definizione di requisiti operativi.
Le implicazioni operative per banche, istituti di pagamento e operatori tecnologici
La revisione dei servizi di pagamento interviene su più componenti della catena operativa che collega l’utente, il prestatore di servizi di pagamento e le infrastrutture utilizzate per eseguire le transazioni.
Per le banche, gli adeguamenti riguarderanno soprattutto i sistemi di autenticazione, il monitoraggio delle frodi, l’open banking e i rapporti con gli istituti di pagamento che richiedono l’accesso ai conti e alle infrastrutture.
Gli istituti di pagamento e di moneta elettronica dovranno verificare il proprio inquadramento autorizzativo, i requisiti prudenziali, le misure di safeguarding e gli assetti di outsourcing.
Per i fornitori tecnologici, il PSR definisce responsabilità specifiche connesse al supporto dell’autenticazione, all’interoperabilità e all’accesso alle funzionalità dei dispositivi.
Anche gli operatori delle piattaforme digitali e i fornitori di servizi di comunicazione saranno interessati da obblighi di cooperazione e prevenzione delle frodi, secondo il rispettivo campo di applicazione.
Una parte rilevante degli investimenti sarà determinata dalla necessità di integrare nuove regole in sistemi già operativi, conservando la continuità dei servizi e la compatibilità con gli standard esistenti.
L’attuazione del nuovo quadro richiederà una lettura coordinata con MiCAR, DORA, eIDAS, il Digital Services Act, la disciplina antiriciclaggio, il regolamento sui pagamenti istantanei e la CCD2, ciascuno secondo il proprio ambito.
La pubblicazione degli atti definitivi e dei successivi standard tecnici consentirà di precisare i requisiti operativi e le relative scadenze.
Per gli operatori, il percorso di adeguamento potrà essere avviato attraverso una valutazione delle differenze fra il quadro attuale e le disposizioni concordate, distinguendo gli obblighi già sufficientemente definiti da quelli che richiederanno ulteriori specificazioni regolamentari.
Conclusioni
Con il voto del 29 ottobre 2026, il Consiglio ha formalizzato una posizione comune sui due provvedimenti destinati a sostituire l’attuale quadro PSD2.
La revisione combina un maggiore grado di armonizzazione delle regole sui servizi di pagamento con l’aggiornamento dei requisiti prudenziali e di vigilanza applicabili agli istituti.
La prevenzione delle frodi si estende a nuove fattispecie di responsabilità e coinvolge una pluralità di soggetti che partecipano alla prestazione e alla sicurezza dei servizi digitali.
L’open banking viene disciplinato attraverso obblighi più dettagliati sulle interfacce, sull’accesso ai dati e sulla gestione dei consensi. Gli istituti di pagamento potranno beneficiare di condizioni di accesso più strutturate ai sistemi di pagamento e ai conti bancari, pur restando soggetti ai requisiti prudenziali e operativi previsti.
La revisione considera inoltre l’evoluzione degli strumenti digitali, compresi i wallet e gli electronic money token, attraverso una maggiore precisazione delle categorie giuridiche e dei rispettivi ambiti di applicazione.
Il completamento dell’iter legislativo definirà il quadro giuridico definitivo. La fase successiva riguarderà la traduzione delle disposizioni in standard tecnici, procedure di controllo, architetture informatiche e nuovi rapporti contrattuali.
La quantità e la natura dei mandati attribuiti all’EBA mostrano che una parte delle condizioni operative del nuovo quadro sarà precisata dopo l’adozione degli atti legislativi.
Per il mercato europeo dei pagamenti, la capacità di applicare in modo coerente queste regole sarà determinante per verificare se gli obiettivi di armonizzazione, sicurezza e concorrenza perseguiti dal legislatore trovino effettivo riscontro nell’operatività degli intermediari.
Note
[1] Consiglio dell’Unione europea, risultati delle votazioni del 29 ottobre 2026: PSD3, ST 15152/26; PSR, ST 15154/26.
[2] Consiglio dell’Unione europea, dichiarazioni sulle motivazioni delle posizioni in prima lettura adottate il 29 ottobre 2026: PSD3, ST 8535/1/26 REV 1 ADD 1; PSR, ST 8543/1/26 REV 1 ADD 1.
[3] Consiglio dell’Unione europea, ST 8535/26, posizione in prima lettura sulla PSD3, 21 ottobre 2026, adottata il 29 ottobre 2026. In particolare articoli 3, 5, 7, 9, 13, 18, 21-24, 29, 43-50.
[4] Regolamento (UE) 2022/2554 relativo alla resilienza operativa digitale per il settore finanziario (DORA), testo ufficiale.
[5] Commissione europea, regolamento delegato (UE) 2018/389, standard tecnici sulla SCA e sulle comunicazioni sicure, in particolare articoli 11, 13, 14, 16 e 18. Si veda il testo consolidato per le modifiche successive.
[6] Regolamento (UE) 910/2014 sull’identificazione elettronica e i servizi fiduciari, come modificato dal regolamento (UE) 2024/1183 che istituisce il quadro europeo per l’identità digitale: testo del regolamento di modifica.
[7] Consiglio dell’Unione europea, posizione del Consiglio in prima lettura sul PSR, ST 8543/26, testo del 21 ottobre 2026 approvato il 29 ottobre, in particolare articoli 58-62 e 87-88.
[8] Regolamento (UE) 2024/886 relativo ai bonifici istantanei in euro, testo ufficiale.
[9] Regolamento (UE) 2022/2065 relativo a un mercato unico dei servizi digitali (Digital Services Act), testo ufficiale.
[10] EBA, Guidelines on the limited network exclusion under PSD2, EBA/GL/2022/02, 24 febbraio 2022.
[11] Direttiva (UE) 2023/2225 relativa ai contratti di credito ai consumatori (CCD2), in particolare articolo 2, paragrafo 5, e articolo 48, testo ufficiale.
[12] Banca d’Italia, provvedimento relativo al sistema PagoBANCOMAT e all’organizzazione della filiera delle transazioni, 2005, paragrafo 29, documento ufficiale.
[13] Commissione europea, proposta di regolamento FIDA, COM(2023) 360 final. Consiglio dell’Unione europea, mandato negoziale del 4 dicembre 2024. Commissione europea, documento di lavoro del 6 aprile 2026, WK 5041/2026, contenente opzioni negoziali non adottate formalmente.
[14] Regolamento (UE) 2023/1114 relativo ai mercati delle crypto-attività (MiCAR), testo ufficiale. EBA, No-Action Letter sull’interazione fra PSD2 e MiCAR, 10 giugno 2025. EBA, parere del 12 febbraio 2026 sul termine del periodo transitorio.
[15] Agenzia delle Entrate, adempimento relativo al collegamento tra POS e registratori telematici, 20 aprile 2026.


Partecipa alla community