



BANCOMAT intende promuovere la costituzione di un futuro framework EUDIW Italia, attraverso il quale banche, intermediari finanziari e operatori tecnologici possano condividere infrastrutture e regole per l’impiego dell’European Digital Identity Wallet (EUDI Wallet), il portafoglio europeo di identità digitale previsto dal regolamento eIDAS2[1].

L’iniziativa è stata presentata il 19 ottobre 2026 durante la prima BANCOMAT Community Session dedicata all’identità digitale europea, che ha riunito online, secondo quanto comunicato dalla società, oltre 300 rappresentanti del sistema finanziario e dell’ecosistema digitale italiano[2].
BANCOMAT ha annunciato l’intenzione di promuovere un gruppo di lavoro per la definizione del framework, mettendo a disposizione le proprie capacità tecnologiche e di regolamento economico per collegare gli emittenti delle credenziali digitali ai soggetti interessati a utilizzarle.
La proposta prevede un modello di intermediazione nel quale le banche potrebbero assumere il ruolo di emittenti di attestazioni digitali, mentre altre organizzazioni, definite relying parties o parti facenti affidamento, potrebbero verificarle per erogare servizi ai propri clienti. L’intermediario di circuito offrirebbe le connessioni e le regole comuni, gestendo anche un possibile meccanismo di remunerazione basato sull’utilizzo delle credenziali.
La prospettiva assume un significato particolare alla vigilia delle scadenze europee previste dal nuovo regolamento europeo che istituisce l’EUDI (European Digital Identity) Wallet.
BANCOMAT propone così di affrontare un adempimento regolamentare attraverso un’infrastruttura condivisa che potrebbe sostenere anche nuove attività commerciali. La possibilità di realizzarle dipenderà dalla partecipazione degli operatori, dall’interoperabilità del framework e dalla capacità di costruire un modello economico nel quale il prezzo delle verifiche risulti conveniente per chi le richiede e sufficiente a remunerare chi le rende possibili.
Indice degli argomenti
EUDI Wallet: dall’obbligo regolamentare all’opportunità industriale
Che cosa devono fare le banche entro dicembre 2027
Il regolamento (UE) 2024/1183, comunemente indicato come “eIDAS2”, ha modificato il regolamento (UE) n. 910/2014 introducendo il quadro europeo dei portafogli di identità digitale.
L’EUDI Wallet consentirà alle persone fisiche e giuridiche di utilizzare, secondo le funzionalità previste dal regolamento, dati di identificazione personale e attestazioni digitali di attributi per accedere a servizi pubblici e privati. Un attributo è un’informazione riferita a un soggetto, come una qualifica professionale, un titolo di studio o una relazione contrattuale. L’attestazione elettronica permette di presentare tale informazione in una forma la cui origine e integrità possano essere verificate.
Il wallet rappresenta lo strumento attraverso il quale l’utente riceve, conserva e presenta queste informazioni. L’organizzazione che le emette è l’issuer, mentre chi le richiede e le utilizza per fornire un servizio è la relying party.
Il calendario europeo prevede due scadenze distinte.
Il 24 dicembre 2026 costituisce il termine entro il quale gli Stati membri devono fornire almeno un portafoglio europeo di identità digitale, secondo quanto previsto dall’articolo 5 bis del regolamento eIDAS.
Il 24 dicembre 2027 riguarda invece l’accettazione del wallet da parte delle categorie di soggetti privati individuate dall’articolo 5 septies, paragrafo 2, del regolamento.
Quest’ultima disposizione si applica alle parti facenti affidamento private, con esclusione delle microimprese e delle piccole imprese, quando una norma europea o nazionale oppure un obbligo contrattuale richiedano un’autenticazione forte dell’utente per l’identificazione online. Fra i settori espressamente richiamati figurano le banche e i servizi finanziari. L’accettazione dell’EUDI Wallet avviene su richiesta volontaria dell’utente.
Per gli operatori bancari occorre distinguere questo obbligo dalle prescrizioni della direttiva PSD2 relative alla Strong Customer Authentication (SCA), ossia all’autenticazione forte del cliente nell’accesso ai conti e nell’esecuzione di operazioni di pagamento.
L’accettazione dell’EUDI Wallet per l’identificazione e l’autenticazione online, prevista da eIDAS2, non comporta automaticamente che ogni modalità di utilizzo del wallet soddisfi tutti i requisiti della SCA applicabile ai pagamenti. Per quest’ultima rimangono rilevanti le prescrizioni specifiche della PSD2 e delle relative norme tecniche[3].
Le banche devono quindi prepararsi a integrare un nuovo strumento di identità digitale nei propri servizi, valutando contemporaneamente come utilizzarlo nei processi di autenticazione già regolamentati.
Perché un’infrastruttura condivisa può ridurre la frammentazione
Nel corso della Community Session del 19 ottobre 2026, alla quale chi scrive ha partecipato, BANCOMAT ha individuato un problema operativo: se ciascuna banca affrontasse autonomamente l’integrazione con gli emittenti e con i diversi wallet, il mercato potrebbe sviluppare una molteplicità di collegamenti, procedure e accordi bilaterali.
Una banca che intendesse verificare credenziali provenienti da diversi emittenti dovrebbe predisporre i necessari meccanismi di richiesta e convalida, assicurare l’affidabilità delle fonti, gestire gli aggiornamenti tecnici e adattare i propri sistemi applicativi. L’esistenza di standard comuni europei rende possibile l’interoperabilità, ma non elimina automaticamente tutte le attività di integrazione e gestione operativa.
BANCOMAT propone di concentrare una parte di queste funzioni in un’infrastruttura di circuito, attraverso la quale ogni aderente possa raggiungere gli altri operatori secondo regole condivise. L’obiettivo dichiarato consiste nel ridurre i tempi e i costi di implementazione, favorendo la disponibilità di servizi interoperabili entro la scadenza regolamentare.
Il beneficio andrà misurato rispetto alle alternative. Un intermediario comune può evitare duplicazioni, ma introduce propri costi di accesso, integrazione e servizio. La convenienza economica dipenderà dalla differenza fra gli oneri evitati e quelli introdotti dal nuovo modello.
Dall’adeguamento normativo alla creazione di nuovi servizi
L’investimento richiesto per accettare l’EUDI Wallet potrebbe essere utilizzato anche per altri processi bancari. Le stesse componenti impiegate per ricevere e verificare credenziali digitali potrebbero contribuire all’acquisizione di nuovi clienti, alla convalida di informazioni bancarie e alla gestione di alcune forme di autenticazione.
La possibilità di riutilizzare le infrastrutture modifica il perimetro della valutazione economica. Una banca che considerasse esclusivamente il costo dell’adeguamento regolamentare potrebbe giungere a conclusioni differenti rispetto a un intermediario capace di distribuire quell’investimento su più servizi.
La convergenza di questi casi d’uso costituisce uno dei presupposti industriali dell’iniziativa BANCOMAT.
BANCOMAT propone un framework per l’identità digitale: il modello a quattro parti
Da NOBID ad APTITUDE e alla sperimentazione con IPZS
La proposta del framework EUDIW Italia nasce da un percorso di sperimentazione che BANCOMAT ha avviato prima dell’attuale fase di applicazione del regolamento europeo.
Nel corso dell’incontro del 19 ottobre BANCOMAT ha richiamato il proprio ingresso nel progetto NOBID nell’agosto 2022, con attività di analisi delle opportunità offerte dalle credenziali digitali e delle possibili integrazioni con i pagamenti. Nel 2023 ha avviato sviluppi relativi a credenziali di pagamento, mentre nel maggio 2025 ha partecipato a test nell’ambito di NOBID, anche con il coinvolgimento di Intesa Sanpaolo.
Dall’ottobre 2025 la società partecipa inoltre al consorzio europeo APTITUDE, nel quale intende consolidare le proprie capacità di gestione delle credenziali e sviluppare ulteriormente i ruoli di emittente e verificatore[4].
APTITUDE è un progetto europeo di sperimentazione su larga scala che coinvolge istituzioni pubbliche, banche e operatori tecnologici. Fra gli ambiti applicativi figurano l’identificazione digitale, la mobilità e i pagamenti con autenticazione forte.
BANCOMAT ha comunicato anche la propria registrazione come intermediario nella sperimentazione con l’Istituto Poligrafico e Zecca dello Stato (IPZS). Questa esperienza costituisce un elemento di preparazione tecnica e organizzativa. La partecipazione alla sperimentazione non equivale, tuttavia, alla definizione del futuro assetto di governance del circuito né al conferimento di un ruolo esclusivo nell’ecosistema nazionale.
Dalla relazione bilaterale alla rete condivisa
Il modello illustrato da BANCOMAT durante la Community Session riprende alcune caratteristiche organizzative dei circuiti di pagamento.
In un sistema basato su collegamenti bilaterali, ogni relazione fra emittente e relying party potrebbe richiedere un’integrazione e accordi specifici. In una rete condivisa, l’adesione a uno schema comune dovrebbe consentire agli operatori di interagire attraverso una serie di regole tecniche e commerciali.
Nel corso dell’evento BANCOMAT ha distinto le operazioni on-us, nelle quali l’emittente e il soggetto che utilizza la credenziale appartengono al medesimo perimetro operativo, dalle operazioni off-us, che coinvolgono soggetti differenti collegati attraverso il circuito.
L’analogia con il mondo dei pagamenti aiuta a comprendere il possibile funzionamento del sistema.
Nei circuiti di pagamento, le regole di schema disciplinano le relazioni fra partecipanti, l’accettazione degli strumenti, lo scambio dei messaggi e i rapporti economici. Nel caso dell’identità digitale, il servizio oggetto della rete sarebbe invece l’emissione, la presentazione e la verifica di attestazioni elettroniche.
La differenza sostanziale è che verificare una credenziale non comporta necessariamente un trasferimento di fondi. Il circuito potrebbe comunque utilizzare alcune capacità infrastrutturali e contrattuali già sviluppate per gestire le relazioni fra operatori.
L’efficacia della proposta dipenderà dalla possibilità di assicurare una vera interoperabilità, affinché l’adesione alla rete non imponga l’utilizzo di credenziali o servizi incompatibili con gli standard europei.
Un’idea che precede l’EUDI Wallet: “I am, then I pay”
Il collegamento fra identità digitale e pagamenti ha un precedente concettuale che risale al 2012.
In quell’anno chi scrive elaborò il principio “I am, then I pay”, successivamente sviluppato in un articolo pubblicato il 23 settembre 2014 su PagamentiDigitali, dedicato alle implicazioni del primo regolamento eIDAS[5].
Il concept proponeva una relazione fra identificazione affidabile e pagamento elettronico: prima il soggetto viene riconosciuto attraverso un servizio fiduciario, poi può utilizzare tale riconoscimento per accedere a un’operazione di pagamento.
Nell’analisi del 2014, l’autore aveva considerato anche l’evoluzione dei modelli di identificazione elettronica verso uno schema a quattro parti, richiamando l’analogia con i circuiti di pagamento e il possibile ruolo degli intermediari nella gestione della relazione fra utenti, fornitori di identità e prestatori di servizi. L’idea venne ripresa dal medesimo nel maggio 2023, alla luce delle prospettive introdotte dall’EUDI Wallet e dell’evoluzione della regolamentazione dei pagamenti.
Il modello proposto oggi da BANCOMAT può essere letto anche attraverso questa prospettiva storica. La possibilità di separare l’emissione della credenziale dal suo utilizzo presso un soggetto terzo introduce infatti uno spazio di intermediazione che presenta affinità con il funzionamento dei circuiti di pagamento.
Si tratta, ovviamente, di un’analogia concettuale, senza elementi per affermare che l’iniziativa BANCOMAT derivi direttamente dal modello elaborato dall’autore.
Come funzionerebbe il framework EUDI Wallet Italia
Due gateway per collegare emittenti e relying parties
Nel corso della Community Session, BANCOMAT ha descritto un’architettura che prevede due componenti di intermediazione, collocate ai lati del wallet dell’utente[6].
Il Wallet Gateway Issuer supporterebbe gli emittenti nella preparazione e nel rilascio delle credenziali. Nel caso di una banca, il processo potrebbe partire da un’informazione disponibile nei propri sistemi, come l’esistenza di una relazione contrattuale con il cliente o la titolarità di un conto corrente. Il gateway dovrebbe acquisire le informazioni necessarie dalle fonti autorizzate, predisporre la credenziale secondo lo schema applicabile e consentirne il rilascio nel wallet.
Sul versante opposto, il Wallet Gateway Verifier sarebbe utilizzato dalle relying parties per richiedere e convalidare le attestazioni presentate dagli utenti. La proposta comprende funzionalità di gestione delle richieste, verifica delle credenziali e audit logging, ossia la registrazione delle informazioni tecniche necessarie a documentare determinate attività del sistema.
L’intermediario potrebbe così rendere disponibile alle banche una componente applicativa riutilizzabile, evitando che ciascun istituto debba sviluppare integralmente il proprio sistema di connessione agli emittenti.
Le funzionalità descritte rappresentano l’architettura proposta e non documentano, da sole, la disponibilità commerciale di tutti i servizi illustrati.
Le attestazioni elettroniche e la Trust Layer
Durante l’incontro BANCOMAT ha utilizzato la denominazione EAA-V, esplicitata come Electronic Attestation of Attributes – Verified. La sigla identifica, nella proposta, credenziali digitali verificabili la cui autenticità e integrità sono garantite attraverso meccanismi crittografici.
Occorre distinguere questa denominazione progettuale dalle categorie giuridiche previste da eIDAS2. Il Regolamento europeo disciplina le attestazioni elettroniche di attributi, comprese quelle qualificate e quelle non qualificate, attribuendo requisiti ed effetti giuridici differenti in funzione della tipologia e dell’emittente.
Una credenziale verificabile dal punto di vista crittografico non acquisisce automaticamente la qualifica di attestazione elettronica qualificata. L’affidabilità tecnica deve essere valutata insieme alla natura dell’emittente, alle caratteristiche della fonte dei dati e ai requisiti previsti per il relativo servizio.
BANCOMAT ha inoltre chiarito di ipotizzare una Trust Layer, ossia un livello infrastrutturale condiviso con il coinvolgimento di IPZS, destinato a consentire le verifiche di fiducia necessarie, comprese quelle relative alle firme degli emittenti delle attestazioni.
Il modello dovrà inserirsi nei meccanismi europei di registrazione, identificazione e convalida dei partecipanti, rispettando la distinzione fra operatori privati e soggetti ai quali la normativa attribuisce specifiche funzioni di fiducia.
Gli intermediari sono già contemplati dalla disciplina europea
Il Regolamento eIDAS, come modificato nel 2024, prevede espressamente la possibilità che un intermediario agisca per conto di una relying party.
L’articolo 5 ter, paragrafo 10, stabilisce che gli intermediari che operano per conto delle parti facenti affidamento siano essi stessi considerati parti facenti affidamento e non conservino dati sul contenuto della transazione. Questa disposizione ha conseguenze dirette per l’architettura descritta da BANCOMAT nel corso della Community Session.
Una banca che utilizzi i servizi di un intermediario non viene automaticamente esonerata dagli obblighi connessi alla propria qualità di relying party. L’articolo 5 ter richiede, infatti, la registrazione dei soggetti che intendono utilizzare l’EUDI Wallet per erogare servizi mediante interazione digitale, indicando anche gli usi previsti e i dati che saranno richiesti.
Il regolamento di esecuzione (UE) 2025/848 disciplina i meccanismi di registrazione e i certificati utilizzati dalle relying parties per identificarsi nei confronti dei wallet. Il successivo regolamento di esecuzione (UE) 2026/1730, del 15 luglio 2026, è intervenuto anche sulle informazioni necessarie a rappresentare le relazioni fra intermediari e relying parties, contemplando l’associazione con il soggetto che si avvale dell’intermediario al quale è stato rilasciato il certificato di accesso[7].
Il quadro normativo riconosce quindi un modello di intermediazione nel quale è possibile organizzare l’accesso tecnico al wallet per conto di altri soggetti. Rimangono da definire, nella concreta implementazione, i rapporti fra registrazioni, certificati, deleghe operative e responsabilità delle banche aderenti.
La possibilità di concentrare alcune funzioni tecniche in un gateway condiviso non deve essere interpretata come un trasferimento indiscriminato delle responsabilità connesse all’utilizzo delle credenziali.

Quanto costa un circuito di credenziali e chi dovrebbe finanziarlo
Il beneficio della relying party come presupposto della remunerazione
La proposta economica BANCOMAT si colloca in un momento nel quale la sostenibilità dell’ecosistema EUDI Wallet è oggetto di un approfondimento istituzionale.
Il 7 ottobre 2026 la Direzione generale CONNECT della Commissione europea ha pubblicato il Business Models Study Report – EUDI Wallet Ecosystem Sustainability and Business Models, dedicato alle possibili configurazioni economiche dell’ecosistema[8].
Lo studio considera i costi sostenuti da fornitori dei wallet, emittenti delle credenziali, operatori tecnologici e soggetti che utilizzano le attestazioni. Fra le ipotesi esaminate assume rilievo la possibilità che le relying parties private contribuiscano al finanziamento dei servizi, in ragione dei benefici economici derivanti da verifiche più efficienti, dalla riduzione dei rischi e dallo sviluppo di nuove applicazioni.
Le risorse così raccolte potrebbero remunerare gli altri operatori che partecipano alla produzione e alla verifica delle credenziali.
Il modello descritto da BANCOMAT durante l’evento presenta una corrispondenza con questa impostazione, poiché individua nella relying party, direttamente o tramite un aggregatore, il soggetto che paga una commissione di utilizzo.
Lo studio europeo offre tuttavia un insieme di ipotesi economiche e raccomandazioni. Non determina tariffe di mercato né dimostra che i corrispettivi ottenibili siano sufficienti a sostenere le diverse configurazioni dell’ecosistema.
Le diverse modalità di finanziamento
Il rapporto della Commissione considera cinque principali modalità di finanziamento: corrispettivi per verifica, tariffe commisurate al numero di utenti, servizi di integrazione tecnica, quote di accesso e risorse pubbliche.
Queste opzioni rispondono a esigenze differenti. Una tariffa per utilizzo collega il corrispettivo al volume delle richieste di verifica. Un canone commisurato agli utenti può rendere più prevedibili i ricavi, ma non garantisce una relazione proporzionale fra importo pagato ed effettivo impiego del servizio.
I servizi di integrazione remunerano le attività necessarie a collegare gli operatori all’infrastruttura, mentre le quote di accesso riguardano la partecipazione al sistema. Il finanziamento pubblico può sostenere componenti di interesse generale e contribuire alla copertura dei costi durante le fasi iniziali di adozione.
Le modalità possono essere combinate, purché la somma dei corrispettivi rimanga compatibile con il valore ottenuto dal soggetto che li sostiene.
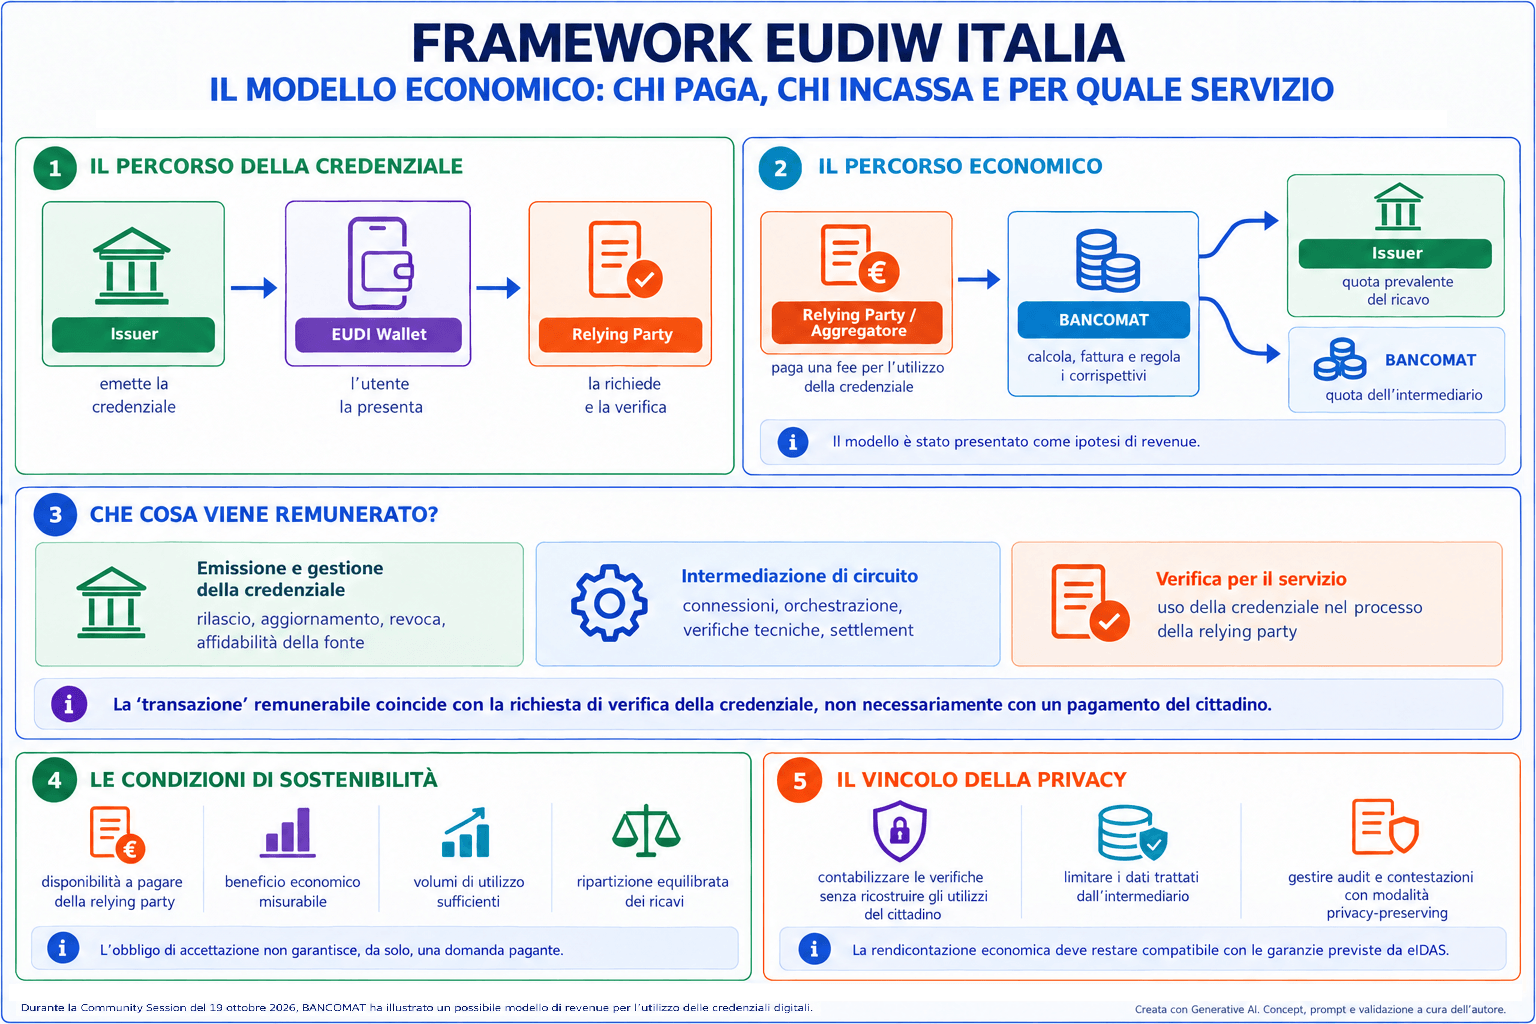
Una distinzione è necessaria nel linguaggio economico adottato dal rapporto: la transazione remunerabile può identificare una richiesta di verifica della credenziale, indipendentemente dall’esito. Non coincide necessariamente con un pagamento eseguito dal cittadino o con un trasferimento di denaro.
Per BANCOMAT, che proviene dal settore dei pagamenti, questa differenza dovrà riflettersi nelle regole di circuito e nella definizione degli eventi che generano commissioni.
I benefici economici devono essere misurati nei processi reali
Una banca che utilizzi l’EUDI Wallet per identificare un cliente potrebbe ridurre l’acquisizione di documenti, alcune verifiche manuali e i tempi di completamento delle procedure. Il risparmio effettivo dipenderà dalle caratteristiche del processo nel quale la credenziale viene utilizzata.
Se l’istituto disponesse già di una procedura di onboarding digitale ampiamente automatizzata, il vantaggio marginale potrebbe essere inferiore rispetto a quello ottenibile da un operatore che ricorre ancora a verifiche documentali manuali.
La valutazione deve comprendere anche i costi aggiuntivi di integrazione, la gestione delle eccezioni, l’assistenza e il mantenimento di canali alternativi. Nelle sperimentazioni bancarie, il raggiungimento della conformità tecnica non dimostra ancora la convenienza economica del servizio.
La disponibilità delle relying parties a pagare per l’utilizzo delle credenziali dovrà essere verificata attraverso casi concreti e condizioni commerciali sufficientemente definite. Analoghe considerazioni emergono dalle recenti analisi sulla sostenibilità dell’EUDI Wallet applicata alle banche e ai prestatori di servizi di pagamento, che richiamano la necessità di affiancare alle sperimentazioni tecniche una misurazione dei benefici economici.
Il modello di revenue di BANCOMAT alla prova della sostenibilità economica
Una commissione di utilizzo ripartita tra issuer e intermediario
BANCOMAT ha illustrato, nel corso della Community Session, un’ipotesi di modello di monetizzazione delle credenziali basata sulle relazioni fra issuer e relying party.
Secondo il modello descritto, il cittadino utilizza il proprio EUDI Wallet per presentare una credenziale emessa da una banca. La relying party richiede e verifica la credenziale, mentre BANCOMAT interviene come intermediario.
La relying party, oppure l’aggregatore al quale essa si affida, pagherebbe una commissione per l’utilizzo della credenziale. Il ricavo verrebbe ripartito fra l’emittente e l’intermediario.
BANCOMAT attribuisce all’issuer la quota maggiore della remunerazione, mentre prevede per sé una quota secondaria a copertura delle funzioni di intermediazione.
Lo schema non precisa l’ammontare delle commissioni, le percentuali di ripartizione, le modalità di revisione dei corrispettivi o l’eventuale esistenza di altri oneri per l’adesione e l’integrazione.
Il modello è esplicitamente presentato come un’ipotesi di revenue. La sua applicazione richiederà accordi che identifichino la prestazione remunerata, i soggetti debitori e creditori, le condizioni di maturazione della commissione e le regole da applicare in presenza di anomalie o contestazioni.
Utilizzare il settlement BANCOMAT per compensare le commissioni
BANCOMAT ha spiegato di voler riutilizzare le proprie capacità di compensazione e regolamento finanziario per gestire i rapporti economici che deriverebbero dall’utilizzo delle credenziali.
L’idea consiste nel contabilizzare le commissioni dovute dalle relying parties e nel ripartirle fra i soggetti che hanno diritto alla remunerazione. Se una relying party utilizza più credenziali provenienti da emittenti differenti, il circuito potrebbe gestire i relativi obblighi economici attraverso procedure comuni, riducendo la necessità di una molteplicità di regolamenti bilaterali.
La riutilizzazione di capacità già disponibili potrebbe risultare conveniente, ma richiede una valutazione delle regole applicabili.
Le commissioni relative alla verifica di credenziali rappresentano infatti corrispettivi per servizi di identità digitale. La loro compensazione non trasforma le verifiche in operazioni di pagamento, né determina automaticamente l’applicabilità dello stesso regime giuridico previsto per i trasferimenti di fondi.
BANCOMAT dovrà definire i meccanismi di contabilizzazione, la documentazione commerciale e i rapporti contrattuali necessari al regolamento economico.
Quale attività viene effettivamente remunerata
L’impiego di una credenziale può generare benefici differenti a seconda del servizio. Una relying party potrebbe utilizzare un attestato per acquisire un nuovo cliente, controllare un requisito contrattuale oppure verificare un’informazione bancaria. Il prezzo sostenibile dipenderà dall’utilità specifica della verifica.
Anche il costo per l’issuer può variare. Emettere un’attestazione basata su informazioni già presenti e costantemente aggiornate nei sistemi bancari può avere caratteristiche economiche differenti rispetto a una credenziale che richieda verifiche aggiuntive, aggiornamenti frequenti o interventi manuali.
La distribuzione dei ricavi dovrebbe tenere conto delle attività effettivamente svolte e delle responsabilità assunte.
Occorrerà anche precisare se la commissione maturi al momento della richiesta, al completamento della verifica o all’esito positivo della procedura. Una regola basata sulla semplice richiesta può rendere remunerabile anche un’interazione non completata. Una tariffa collegata soltanto alle verifiche concluse potrebbe invece lasciare senza remunerazione alcune attività effettivamente svolte dall’infrastruttura.
La scelta influisce sulla prevedibilità dei ricavi e sul costo sostenuto dalla relying party.
La convenienza dell’intermediario e il costo complessivo del servizio
Per una banca, aderire a un circuito può evitare la realizzazione e la gestione di numerose connessioni individuali. Il vantaggio deve essere confrontato con il costo complessivo dell’intermediazione.
Una tariffa unitaria contenuta può incidere significativamente su processi ad alta frequenza, mentre un canone fisso potrebbe risultare poco conveniente per un operatore che utilizza raramente determinate credenziali.
La valutazione dovrebbe includere anche il costo di un eventuale cambiamento di fornitore. Un’infrastruttura che semplifica inizialmente l’integrazione può creare dipendenze commerciali e tecnologiche difficili da superare.
Questo aspetto assume rilievo in un ecosistema europeo fondato sull’interoperabilità. L’adozione di uno schema comune dovrebbe consentire agli aderenti di beneficiare della rete preservando, per quanto possibile, la capacità di utilizzare altri intermediari e credenziali compatibili.
L’obbligo di accettazione crea automaticamente una domanda pagante
L’obbligo previsto da eIDAS può favorire la diffusione delle infrastrutture necessarie all’utilizzo dell’EUDI Wallet. Non consente però di prevedere quanti cittadini sceglieranno effettivamente il wallet, quali credenziali saranno richieste con maggiore frequenza e quale corrispettivo le imprese saranno disponibili a pagare per ogni verifica.
La distinzione è importante per il modello BANCOMAT. Una banca potrebbe sostenere i costi necessari per accettare il wallet pur registrando inizialmente un numero limitato di utilizzi. I nuovi ricavi derivanti dall’emissione delle credenziali dipenderanno, a loro volta, dalla presenza di relying parties interessate a richiederle.
L’equilibrio economico richiederà volumi adeguati, una distribuzione sostenibile dei ricavi e un livello di remunerazione che non scoraggi l’utilizzo dei servizi.
La possibilità di recuperare gli investimenti attraverso nuovi servizi rappresenta un’opportunità industriale, da verificare in base ai risultati delle sperimentazioni.
Remunerare le credenziali senza compromettere la privacy
La contabilizzazione delle verifiche e la riservatezza dell’utente
Il modello economico illustrato da BANCOMAT attribuisce all’intermediario il compito di tracciare le operazioni di verifica con modalità privacy-preserving, calcolare le commissioni dovute agli emittenti, fatturare le relying parties e gestire il regolamento economico. Nella stessa proposta è prevista una componente di audit logging per la gestione delle verifiche.
Queste funzionalità richiedono una progettazione particolarmente attenta.
Per determinare un corrispettivo occorre conoscere almeno quale servizio sia stato remunerato, quali operatori abbiano partecipato alla prestazione e quale importo debba essere attribuito a ciascuno. La contabilizzazione non dovrebbe però richiedere la ricostruzione sistematica delle attività svolte dal cittadino attraverso il wallet.
Un registro che collegasse stabilmente l’identità dell’utente alle credenziali presentate, alle relying parties e agli istanti di utilizzo potrebbe consentire la ricostruzione delle sue interazioni con numerosi servizi.
Il quadro europeo introduce garanzie specifiche per limitare questi rischi. Oltre alla protezione dei dati personali prevista dalla normativa generale, eIDAS disciplina la riservatezza delle informazioni sull’utilizzo del wallet e limita espressamente la conservazione dei dati sul contenuto delle transazioni da parte degli intermediari che agiscono per conto delle relying parties.
Il modello dovrà quindi distinguere gli elementi strettamente necessari alla remunerazione dai dati personali e dal contenuto delle attestazioni.
Come dimostrare che una commissione è dovuta
La contabilizzazione delle verifiche potrebbe essere organizzata attraverso evidenze tecniche riferite all’evento remunerabile, senza trasferire all’intermediario tutte le informazioni presentate dal cittadino. Il sistema dovrebbe consentire di determinare l’importo dovuto, verificare che lo stesso evento non venga fatturato più volte e gestire eventuali contestazioni.
Fra le soluzioni crittografiche che meritano una valutazione figurano le Zero-Knowledge Proof (ZKP), prove che permettono di dimostrare la correttezza di una determinata affermazione senza rivelare i dati riservati utilizzati per costruirla.
Una possibile applicazione alla rendicontazione delle credenziali è stata proposta da chi scrive nell’analisi pubblicata su Agenda Digitale il 15 ottobre 2026[9]. In uno schema di questo tipo, un operatore potrebbe dimostrare che un importo complessivo deriva da eventi ammissibili, conteggiati correttamente e valorizzati secondo le tariffe concordate, evitando di comunicare al soggetto incaricato del regolamento economico l’identità degli utenti e il contenuto delle attestazioni.
Si tratta di un’ipotesi da sperimentare, distinta dalle soluzioni presentate da BANCOMAT.
La protezione dovrebbe comprendere anche i metadati tecnici e le informazioni indirette che potrebbero consentire correlazioni fra gli utilizzi. Una prova crittografica, da sola, non impedisce che registri di accesso, identificativi persistenti e informazioni temporali rendano riconoscibile una persona.
Il costo della privacy entra nel modello economico
Le misure necessarie a rendere verificabili i corrispettivi preservando la riservatezza possono comportare costi di elaborazione, integrazione e controllo.
Occorrerà quindi confrontare le diverse architetture possibili, valutando il rapporto fra protezione effettiva, affidabilità contabile e costo operativo.
Per i servizi a basso volume, una tariffa fissa potrebbe risultare più conveniente di un sistema che richieda evidenze dettagliate per ciascuna verifica. Per i servizi ad alta frequenza, la remunerazione per utilizzo potrebbe rendere necessario un sistema di contabilizzazione più articolato.
La sostenibilità del Circuito EUDIW Italia dipenderà anche dalla capacità di includere queste componenti nel modello economico, senza trasferire costi eccessivi agli operatori o ridurre le garanzie previste per gli utenti.
Dall’identità alla transazione: i casi d’uso bancari
Nel corso dell’evento del 19 ottobre BANCOMAT ha richiamato quattro casi d’uso: ID bancario, IBAN certificato, Strong Customer Authentication e credenziali di pagamento. Le applicazioni presentano caratteristiche differenti per quanto riguarda gli emittenti, le relying parties, i benefici operativi e le possibilità di remunerazione.
ID bancario: attestare una relazione già verificata
L’ID bancario è stato descritto da BANCOMAT come una credenziale digitale verificabile che attesta l’esistenza di una relazione fra un cliente e una banca. L’attestazione viene emessa dall’istituto e conservata nell’EUDI Wallet del cliente, che può utilizzarla per accedere a determinati servizi.
Nell’esempio illustrato durante la Community Session, un partner commerciale richiede al cliente una credenziale bancaria per verificare il diritto a usufruire di condizioni riservate. Il cliente accede al sito o all’applicazione del partner, riceve una richiesta tramite QR code, apre il wallet e autorizza la condivisione delle informazioni necessarie. Il partner verifica la credenziale e, in caso di esito positivo, abilita il servizio o il vantaggio previsto.
La banca potrebbe così valorizzare digitalmente una relazione già esistente, rendendola utilizzabile anche presso soggetti terzi.
L’ID bancario non deve tuttavia essere confuso con una verifica completa dell’identità o con l’assolvimento automatico degli obblighi di adeguata verifica della clientela. Nel settore bancario, le procedure di Customer Due Diligence (CDD) richiedono controlli commisurati al rischio e alle caratteristiche del rapporto. Le linee guida EBA sull’onboarding remoto collocano l’utilizzo degli strumenti digitali all’interno di politiche e procedure che devono verificarne affidabilità e adeguatezza[10].
La disponibilità di una credenziale bancaria potrebbe semplificare alcuni passaggi del processo, senza eliminare automaticamente le verifiche ulteriori richieste dalla normativa antiriciclaggio.
IBAN certificato: verificare la titolarità del conto
Il secondo caso riguarda una credenziale che attesti il collegamento fra un conto corrente, il relativo codice IBAN e il suo titolare. BANCOMAT ha prospettato l’utilizzo di questa attestazione per consentire a soggetti terzi di verificare le coordinate bancarie senza richiedere necessariamente al cliente documenti cartacei o dichiarazioni aggiuntive.
Lo scenario richiamato nel corso dell’incontro riguarda il rimborso di un sinistro assicurativo. Dopo aver autorizzato il rimborso, l’assicurazione richiede al cliente una credenziale contenente l’IBAN certificato. Il cliente la presenta attraverso il wallet e la compagnia ne verifica l’autenticità prima di procedere al pagamento.
La credenziale potrebbe ridurre gli errori di trascrizione e semplificare la raccolta delle informazioni necessarie. Il valore economico deriverebbe dai minori tempi di lavorazione, dalla riduzione di alcuni controlli documentali e da una possibile diminuzione degli errori operativi.
Rimangono necessari i controlli pertinenti alla specifica operazione, compresa la verifica che le informazioni siano aggiornate e che il conto possa effettivamente ricevere il pagamento. La verificabilità crittografica dell’attestazione riguarda l’origine e l’integrità dell’informazione, mentre la sua attualità dipende dalle procedure di emissione, aggiornamento e revoca.
SCA tramite EUDI Wallet: dall’autenticazione del cliente all’autorizzazione dell’operazione
Il terzo caso d’uso riguarda l’impiego dell’EUDI Wallet per l’autenticazione forte del cliente. BANCOMAT ha descritto un flusso nel quale l’utente dispone un bonifico attraverso l’applicazione di home banking e riceve sul wallet la richiesta di autorizzazione.
Il cliente visualizza le informazioni dell’operazione, esegue l’autenticazione prevista e conferma la richiesta. La banca riceve quindi l’esito necessario a completare il processo autorizzativo.
BANCOMAT prospetta l’utilizzo del wallet come alternativa ai tradizionali strumenti di autenticazione, compresi codici OTP, dispositivi fisici e applicazioni bancarie dedicate. Il possibile vantaggio consiste nella disponibilità di uno strumento comune per l’autenticazione digitale, integrabile con differenti servizi.
La conformità ai requisiti della SCA nei pagamenti deve essere verificata con riferimento alla specifica implementazione. L’articolo 97 della PSD2 e il regolamento delegato (UE) 2018/389 stabiliscono requisiti relativi agli elementi di autenticazione e, per le operazioni di pagamento elettronico a distanza, al collegamento dinamico fra importo, beneficiario e codice di autenticazione[11].
L’impiego dell’EUDI Wallet deve quindi assicurare che le informazioni relative all’operazione siano presentate al pagatore e che la conferma sia associata alla transazione secondo le prescrizioni applicabili. La semplice identificazione del cliente attraverso il wallet non è sufficiente, di per sé, a dimostrare la conformità dell’intero processo di autorizzazione del pagamento.
Credenziali di pagamento: il wallet come punto d’incontro fra identità e pagamenti
Il quarto caso riguarda le credenziali di pagamento sviluppate nell’ambito delle sperimentazioni BANCOMAT, a partire dall’esperienza NOBID. La società ha descritto una credenziale digitale verificabile emessa dalla banca e conservata nel wallet dell’utente, utilizzabile per abilitare pagamenti presso gli esercenti.
Fra gli scenari indicati figurano pagamenti QR code e NFC, insieme a specifiche verifiche richieste per determinate categorie di acquisto.
In uno degli esempi richiamati durante la Community Session, il cliente richiede l’emissione della credenziale attraverso l’applicazione bancaria, che ne gestisce la predisposizione e il caricamento nel wallet. Al momento dell’acquisto, il wallet viene utilizzato per acquisire i dati della transazione e avviare il processo autorizzativo. Il cliente conferma l’operazione attraverso i meccanismi di autenticazione previsti.
La credenziale può costituire un elemento del processo di pagamento, ma non rappresenta automaticamente moneta digitale né un circuito autonomo per il trasferimento dei fondi. L’operazione continua a richiedere gli strumenti, le infrastrutture e le regole applicabili al servizio di pagamento sottostante.
Questi scenari offrono un’applicazione contemporanea del principio “I am, then I pay”. L’identità digitale verificabile e l’autenticazione del soggetto possono concorrere alla costruzione di un percorso attraverso il quale l’utente accede al servizio e autorizza il pagamento, mantenendo distinte le responsabilità degli operatori coinvolti.
La possibile convergenza fra identità e pagamenti è coerente con l’evoluzione descritta dal concept, pur richiedendo specifiche soluzioni tecniche e giuridiche per ciascuna applicazione.
Governance, concorrenza e rapporto con il sistema IT-Wallet italiano
La governance di un circuito condiviso
BANCOMAT intende proporsi come aggregatore di sistema, mettendo a disposizione un’infrastruttura comune per accelerare l’adozione dell’EUDI Wallet da parte delle banche.
Il successo dell’iniziativa dipenderà dalla partecipazione degli operatori e dalla definizione di regole condivise.
Un circuito di credenziali richiede criteri di adesione, standard tecnici, regole di emissione e verifica, procedure di gestione delle anomalie, responsabilità contrattuali e condizioni economiche trasparenti.
La presenza di un intermediario può semplificare l’accesso alla rete, ma concentra alcune funzioni che incidono sulle relazioni commerciali fra emittenti e relying parties.
La governance dovrà quindi assicurare condizioni di partecipazione proporzionate e compatibili con l’interoperabilità europea. Particolare attenzione andrà riservata alla possibilità per banche e operatori tecnologici di utilizzare intermediari differenti, evitando che una soluzione nata per ridurre la frammentazione determini nuove dipendenze commerciali.
La competitività del circuito dipenderà anche dalla qualità dei servizi resi, dai costi complessivi e dalla capacità di gestire credenziali provenienti da soggetti esterni al sistema bancario italiano.
Il rapporto con il Sistema IT-Wallet
La proposta BANCOMAT deve essere considerata anche rispetto al quadro nazionale del Sistema IT-Wallet.
L’Italia sta sviluppando un ecosistema che comprende la soluzione pubblica integrata nell’app IO e la possibilità di soluzioni private interoperabili con il sistema europeo. Il decreto del 19 marzo 2026, pubblicato nella Gazzetta Ufficiale del 3 agosto 2026, disciplina il Sistema IT-Wallet e introduce all’articolo 7 alcuni principi relativi alla sua sostenibilità economica[12].
La disposizione distingue i servizi base, gratuiti per i cittadini, dai servizi remunerabili e contempla la possibilità di applicare tariffe ai verificatori privati per l’utilizzo del sistema.
Il comma 6 rinvia a un successivo decreto la definizione di elementi essenziali del modello, compresi i servizi base e remunerabili, i relativi costi, le modalità di remunerazione, i contributi per la registrazione e il mantenimento del registro e la stima degli eventuali oneri iniziali a carico della finanza pubblica.
La definizione di questi elementi assume rilievo per gli operatori che intendono investire nella gestione delle credenziali digitali.
Il Circuito EUDIW Italia proposto da BANCOMAT e il Sistema IT-Wallet non coincidono. Il primo rappresenta un’ipotesi di infrastruttura di intermediazione e di regole condivise promossa da un operatore privato. Il secondo costituisce il sistema nazionale disciplinato dalla normativa italiana, nel quadro delle prescrizioni europee.
Il raccordo fra i due livelli dovrà essere chiarito sul piano tecnico, operativo ed economico.
Una banca che aderisse al futuro circuito dovrebbe poter comprendere quali servizi sono forniti direttamente dall’infrastruttura nazionale, quali attività vengono remunerate dall’intermediario e quali costi si aggiungono alle eventuali tariffe previste dal Sistema IT-Wallet. La trasparenza di questi rapporti sarà necessaria per evitare sovrapposizioni di oneri e valutare correttamente la convenienza degli investimenti.
La roadmap BANCOMAT fino al 2028
Nel corso della Community Session del 19 ottobre, BANCOMAT ha presentato una roadmap articolata in cinque fasi.
Il quarto trimestre 2026 è dedicato alla manifestazione di interesse e alla costituzione del gruppo di lavoro per il framework EUDIW Italia, con il coinvolgimento degli operatori interessati e la partecipazione alle attività sperimentali con IPZS.
Nel secondo trimestre 2027 BANCOMAT prevede una fase di sperimentazione della soluzione, anche attraverso l’integrazione con le proprie infrastrutture.
Il terzo trimestre 2027 dovrebbe essere dedicato all’avvio di casi d’uso pilota, fra i quali l’ID bancario e l’IBAN certificato, insieme alla condivisione di strumenti utili all’adeguamento regolamentare.
Il quarto trimestre 2027 è indicato come fase di adesione, con l’obiettivo di disporre di componenti e strumenti per la conformità normativa e lo sviluppo delle opportunità commerciali. La scadenza di dicembre 2027 rappresenta il riferimento temporale per gli obblighi europei di accettazione applicabili agli operatori interessati.
La quinta fase, prevista nel secondo trimestre 2028, introduce l’ipotesi di un Digital Credential Marketplace, destinato a estendere l’utilizzo delle credenziali e dei servizi disponibili attraverso il framework comune.
La roadmap descrive obiettivi programmatici, distinti dalle attività sperimentali già svolte e dagli obblighi fissati dalla normativa. La possibilità di rispettare queste tappe dipenderà dalla maturazione delle soluzioni tecniche, dalla disponibilità delle attestazioni, dall’adesione degli operatori e dagli accordi necessari a rendere operativo il modello economico.
Conclusione: dalle reti di pagamento alle reti di fiducia
L’iniziativa annunciata il 19 ottobre 2026 delinea una possibile evoluzione del ruolo industriale di BANCOMAT.
La società propone di valorizzare competenze maturate nella gestione di un circuito di pagamento per costruire un’infrastruttura condivisa dedicata all’emissione, alla verifica e alla remunerazione delle credenziali digitali.
Il modello a quattro parti, le regole comuni e l’utilizzo delle capacità di compensazione e regolamento economico costituiscono gli elementi attraverso i quali BANCOMAT intende organizzare le relazioni fra gli operatori.
L’analogia con il mondo dei pagamenti aiuta a comprendere il progetto, purché siano mantenute distinte le attività di verifica delle attestazioni dalle operazioni che trasferiscono fondi.
Il riferimento storico a “I am, then I pay” ideato da chi scrive nel 2012 consente di collocare l’iniziativa in una prospettiva più ampia, nella quale il riconoscimento attendibile dell’identità e l’autenticazione possono contribuire alla fruizione dei servizi finanziari e all’autorizzazione dei pagamenti. Le tecnologie e le regole introdotte dall’EUDI Wallet rendono oggi possibile sviluppare alcuni di questi scenari attraverso un’architettura europea interoperabile.
La sostenibilità economica del circuito rimane però una questione da verificare.
La riduzione dei costi di integrazione, la disponibilità delle credenziali e l’obbligo di accettazione non garantiscono automaticamente volumi sufficienti né la disponibilità delle relying parties a finanziare i servizi. La remunerazione dovrà risultare coerente con il valore effettivamente generato, con i costi sostenuti dagli emittenti e con le funzioni assunte dall’intermediario.
Il modello dovrà anche rispettare le garanzie di riservatezza previste da eIDAS, consentendo di verificare e regolare i corrispettivi senza trasformare l’infrastruttura in uno strumento di osservazione sistematica degli utilizzi del wallet.
L’avvio del gruppo di lavoro proposto da BANCOMAT offrirà un’ottima occasione per tradurre l’architettura illustrata durante l’evento in regole operative, condizioni economiche e sperimentazioni capaci di misurare i benefici reali.
La possibilità di costruire un circuito nazionale efficiente dipenderà infine dalla sua apertura all’ecosistema europeo. Le economie di rete possono ridurre la frammentazione soltanto se le connessioni e le regole adottate consentono agli operatori di interagire anche al di fuori del perimetro iniziale.
Per BANCOMAT, la prospettiva è quella di estendere la propria funzione di aggregatore a un nuovo ambito di servizi digitali. Per le banche, il progetto offre la possibilità di valutare un investimento condiviso che colleghi gli obblighi normativi all’emissione e all’utilizzo di nuove credenziali.
La tenuta del modello sarà determinata dai risultati delle sperimentazioni, dalla risposta degli operatori e dalla capacità di assicurare una remunerazione sostenibile delle attività necessarie a mantenere affidabile la rete.
NOTE
[1] Parlamento europeo e Consiglio, Regolamento (UE) 2024/1183 dell’11 aprile 2024, che modifica il regolamento (UE) n. 910/2014: https://eur-lex.europa.eu/legal-content/IT/TXT/PDF/?uri=OJ%3AL_202401183
[2] BANCOMAT, Community Session su EUDI Wallet e Identità digitale, evento del 19 ottobre 2026 e comunicato stampa del 19 ottobre 2026: https://bancomat.it/news-eventi/bancomat-guida-la-community-session-su-eudi-wallet-e-identita-digitale
[3] Parlamento europeo e Consiglio, Direttiva (UE) 2015/2366 (PSD2), articolo 97: https://eur-lex.europa.eu/eli/dir/2015/2366/oj/ita ; Commissione europea, Regolamento delegato (UE) 2018/389, in particolare articoli 4 e 5: https://eur-lex.europa.eu/eli/reg_del/2018/389/oj/ita
[4] APTITUDE, Our Consortium: https://aptitude.digital-identity-wallet.eu/our-consortium/ ; APTITUDE, Launches large-scale pilot to advance the European Digital Identity Wallet ecosystem, 31 ottobre 2025: https://aptitude.digital-identity-wallet.eu/news/aptitude-launches-large-scale-pilot-to-advance-the-european-digital-identity-wallet-ecosystem/
[5] Roberto Garavaglia, eIDAS: un regolamento Europeo per le Identità Digitali interoperabili … ma non solo, PagamentiDigitali, 23 settembre 2014: https://www.pagamentidigitali.it/payment-regulation/eidas/eidas-un-regolamento-europeo-per-le-identita-digitali-interoperabili-ma-non-solo/ ; Roberto Garavaglia, Il futuro dei pagamenti digitali con EUDI wallet e PSD3, PagamentiDigitali, 30 maggio 2023: https://www.pagamentidigitali.it/payment-innovation/navigando-nel-futuro-dei-pagamenti-digitali-con-eudi-wallet-e-psd3/
[6] BANCOMAT, Community Session su EUDI Wallet e Identità digitale, evento del 19 ottobre 2026 e comunicato stampa del 19 ottobre 2026: https://www.bancomat.it/bancomat-guida-la-community-session-su-eudi-wallet-e-identita-digitale/
[7] Commissione europea, Regolamento di esecuzione (UE) 2025/848: https://eur-lex.europa.eu/legal-content/EN/TXT/?uri=CELEX%3A32025R0848 ; Commissione europea, Regolamento di esecuzione (UE) 2026/1730: https://eur-lex.europa.eu/legal-content/EN/TXT/?uri=CELEX%3A32026R1730
[8] Commissione europea, Direzione generale delle Reti di comunicazione, dei contenuti e delle tecnologie (DG CONNECT), Business Models Study Report: EUDI Wallet Ecosystem Sustainability and Business Models, Publications Office of the European Union, 2026: https://op.europa.eu/en/publication-detail/-/publication/d3a5900c-c387-11f1-bfcb-01aa75ed71a1/language-en
[9] Roberto Garavaglia, EUDI Wallet, chi pagherà i costi dell’identità digitale europea?, Agenda Digitale, 15 ottobre 2026: https://www.agendadigitale.eu/cittadinanza-digitale/identita-digitale/eudi-wallet-chi-paghera-i-costi-dellidentita-digitale-europea/
[10] European Banking Authority, Guidelines on the use of remote customer onboarding solutions, EBA/GL/2022/15, 22 novembre 2022: https://www.eba.europa.eu/sites/default/files/document_library/Publications/Guidelines/2022/EBA-GL-2022-15%20GL%20on%20remote%20customer%20onboarding/1043884/Guidelines%20on%20the%20use%20of%20Remote%20Customer%20Onboarding%20Solutions.pdf
[11] Parlamento europeo e Consiglio, Direttiva (UE) 2015/2366 (PSD2), articolo 97: https://eur-lex.europa.eu/eli/dir/2015/2366/oj/ita ; Commissione europea, Regolamento delegato (UE) 2018/389, in particolare articoli 4 e 5: https://eur-lex.europa.eu/eli/reg_del/2018/389/oj/ita
[12] Presidenza del Consiglio dei ministri, Dipartimento per la trasformazione digitale, Decreto 19 marzo 2026, Disciplina del Sistema IT-Wallet e dei relativi servizi, Gazzetta Ufficiale n. 178 del 3 agosto 2026: https://www.gazzettaufficiale.it/eli/id/2026/08/03/26A03804/SG


Partecipa alla community